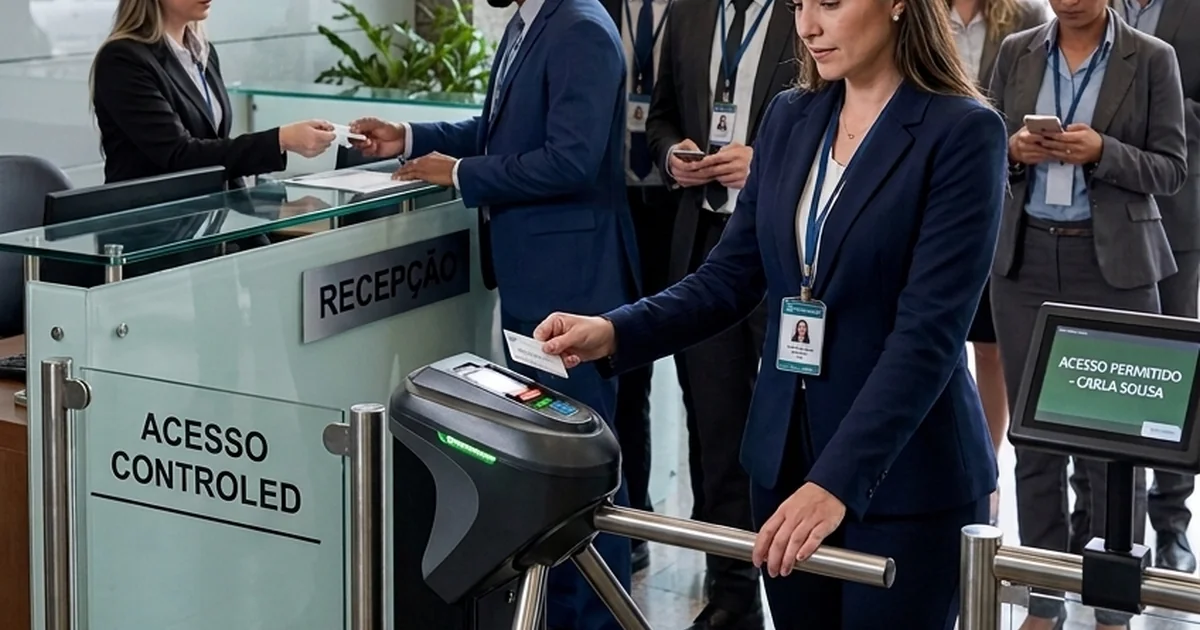
O controle de acesso deixa de ser uma questão apenas patrimonial quando chaves compartilhadas, crachás sem rastreabilidade e planilhas já não acompanham a rotina da empresa. À medida que aumentam os visitantes, os turnos, as áreas restritas e o número de colaboradores, saber quem entrou, saiu ou tentou acessar um local se torna essencial para proteger pessoas, ativos e informações.
Adiar a modernização pode ampliar vulnerabilidades, dificultar auditorias e gerar retrabalho para RH, TI, facilities, recepção e segurança. Por outro lado, substituir equipamentos sem um plano técnico pode criar filas, interrupções e falhas de cadastro durante a operação.
Também é importante distinguir as funções de cada solução. O sistema que gerencia portas, catracas e permissões físicas não tem a mesma finalidade do ponto eletrônico. Embora possam ser integrados, o controle de ponto trata da jornada, das marcações e das regras adotadas pela empresa.
Este guia apresenta os sinais de atualização, como escolher a melhor janela de implantação, os cuidados com infraestrutura, LGPD, treinamento, integração e continuidade operacional.
1. O que muda com um novo sistema de controle de acesso
Implantar um novo sistema de controle de acesso não significa apenas substituir uma catraca, uma fechadura ou um leitor de cartão. O projeto reorganiza cadastros, permissões, processos de recepção, relatórios e responsabilidades de segurança. Por isso, a decisão deve considerar o funcionamento da empresa como um todo.
Na prática, a solução identifica usuários e registra o fluxo de colaboradores, visitantes, fornecedores e prestadores. Esse rastreamento é especialmente relevante em locais como estoque, CPD, laboratórios, docas, arquivos e salas de servidores. Antes de selecionar fornecedores, defina qual problema precisa ser resolvido primeiro: credenciais perdidas, acesso indevido, ausência de relatórios, lentidão na entrada ou dificuldade de integração.
Diferença entre acesso físico, ponto eletrônico e jornada
O controle de acesso define quem pode entrar, em qual área e em qual faixa de horário. Ele pode usar cartão, QR Code, senha, biometria, reconhecimento facial ou credencial móvel. Já o ponto eletrônico registra a jornada e apoia processos como atrasos, intervalos, banco de horas e escalas.
Uma passagem pela catraca pode gerar um evento de circulação, mas não deve ser automaticamente tratada como marcação de jornada. Para evitar inconsistências, a empresa precisa configurar regras separadas e validar o processo com RH, gestores e jurídico trabalhista. Essa distinção protege tanto a operação de segurança quanto a gestão de ponto.
Impactos em segurança, experiência e integração
Uma solução bem configurada reduz a dependência de chaves físicas e cria trilhas de auditoria por pessoa, porta, data e horário. Em caso de incidente, o gestor deixa de consultar livros de ocorrência, planilhas dispersas ou mensagens informais para entender o que ocorreu.
Integrações com diretórios corporativos, ERP ou plataformas de RH podem centralizar cadastros e automatizar bloqueios após desligamentos. Para os usuários, leitores rápidos e credenciais móveis diminuem atritos na entrada. Para a administração, relatórios centralizados ajudam a revisar permissões com mais frequência e menos trabalho manual.
Três frentes do projeto: elétrica, eletrônica e mecânica
Um projeto confiável reúne elementos elétricos, eletrônicos e mecânicos. Uma porta reforçada, mas sem leitor compatível, alimentação elétrica estável ou fechadura adequada, não entrega a proteção esperada. Da mesma forma, instalar um equipamento moderno em uma porta com problemas de alinhamento pode gerar falhas recorrentes.
Na vistoria, avalie cabeamento, fonte de alimentação, nobreak, aterramento, tipo de porta, rota de fuga e condição das fechaduras. A análise técnica antes da compra reduz aditivos de orçamento, atrasos de instalação e decisões tomadas apenas com base na aparência do equipamento.
2. Sinais de que é hora de atualizar o controle de acesso
O melhor momento para atualizar o sistema não depende apenas do calendário. Ele surge quando o custo, o risco e o esforço do modelo atual passam a superar o investimento em modernização. A empresa deve observar fatos operacionais, e não apenas a percepção de que a solução está antiga.
Chaves que não retornam, credenciais de ex-colaboradores ainda ativas, falhas recorrentes e dificuldade para localizar movimentações são alertas objetivos. Uma empresa que cresce de 20 para 100 pessoas, por exemplo, dificilmente conseguirá manter o mesmo processo informal de distribuição de chaves sem aumentar exposição a falhas.
Falhas, lentidão e equipamentos sem suporte
Leitores instáveis, catracas lentas e equipamentos sem atualização de firmware comprometem a rotina, principalmente nas trocas de turno. Uma indisponibilidade de 20 minutos, repetida várias vezes ao mês, já merece investigação técnica, mesmo que a equipe consiga contornar o problema manualmente.
Registre frequência, duração, porta afetada e impacto em uma ferramenta de chamados ou planilha estruturada. Equipamentos com peças descontinuadas, banco de dados local sem backup ou suporte expirado devem receber prioridade no plano de substituição, pois aumentam o risco de paralisação inesperada.
Crescimento do fluxo de pessoas e visitantes
Com mais colaboradores, fornecedores e terceirizados, a portaria precisa aplicar regras por área, horário e tipo de visitante. Uma operação que recebe dezenas de visitantes por semana tende a perder tempo e elevar erros se depender apenas de cadastro manual no momento da chegada.
Pré-cadastro com QR Code temporário e expiração automática pode melhorar o fluxo sem conceder acesso a áreas sensíveis. O sistema deve registrar entrada, validade da credencial e, quando necessário, o anfitrião responsável. Esse controle facilita a recepção e melhora a capacidade de resposta em emergências.
Ausência de relatórios e permissões desatualizadas
Se descobrir quem acessou uma área exige horas de consulta em planilhas, cadernos e imagens de câmera, existe uma lacuna de rastreabilidade. Um painel centralizado deve mostrar quais credenciais estão ativas, quais portas registraram tentativas negadas e quais permissões precisam ser revistas.
Como referência prática, áreas críticas podem ter relatório semanal e permissões revisadas mensalmente. Para acessos elevados, como CPD, financeiro, estoque de alto valor ou laboratório, uma revisão formal a cada 90 dias ajuda a reduzir privilégios que permanecem ativos sem necessidade.
3. Escolha a janela de implantação com menor impacto
A melhor data de implantação combina baixo fluxo, disponibilidade da equipe e tempo para testes. Não existe um mês ideal para todas as empresas: comércio, indústria, clínicas, condomínios e escritórios possuem picos operacionais diferentes e precisam analisar a própria rotina.
Faça um levantamento de entradas e saídas por pelo menos quatro semanas. Dados de catracas existentes, agendas de visitantes, escalas de trabalho e relatórios de recepção revelam horários de menor movimentação com mais precisão do que a percepção isolada dos gestores.
Mapeie picos reais de entrada e saída
Valide pelo menos três janelas possíveis com operações, TI, RH, facilities e segurança. Em um escritório híbrido, uma sexta-feira à tarde pode ter fluxo baixo; em uma loja, o mesmo horário pode coincidir com maior movimento de clientes, fornecedores e entregas.
Use os dados para planejar testes de leitor, catraca, fechadura, energia e sincronização com o sistema central. Essa análise também ajuda a dimensionar apoio de portaria durante a transição e a prever quais acessos exigem rota alternativa temporária.
Crie margem para testes e ajustes
Divida o cronograma em preparação, instalação, teste, operação assistida e aceite. Cada fase precisa ter responsável, data e critério objetivo de conclusão. Evite declarar a virada definitiva no mesmo dia da instalação física, pois ajustes de cadastro e regras podem ser necessários.
Uma margem de aproximadamente 20% no prazo previsto ajuda a absorver atrasos de cabeamento, configuração, fornecimento de peças ou validação de integrações. A reserva de tempo é uma medida de continuidade operacional, não um sinal de falta de planejamento.
Evite cinco períodos de alta criticidade
Evite implantar durante inventários, campanhas comerciais, auditorias, fechamento de folha e grandes eventos internos. Nesses períodos, uma falha na entrada ou na identificação de usuários costuma ter custo maior e reduz a disponibilidade das equipes para testar alternativas.
Se a implantação nesses momentos for inevitável, reduza o escopo para uma área controlada e mantenha um plano de contingência reforçado. A decisão deve ser aprovada por quem responde pela operação, e não apenas pelo fornecedor ou pela área técnica.
4. Planejamento técnico: portas, infraestrutura e projeto-piloto
O planejamento começa pelo mapeamento de espaços, pessoas e regras, e não pela escolha do leitor mais caro. Liste portas externas, áreas restritas, rotas de emergência, salas técnicas, estoque, docas e ambientes compartilhados. Para cada ponto, registre o nível de risco, o fluxo de pessoas e a necessidade de auditoria.
Fotos técnicas, medidas e identificação de cada porta tornam o orçamento mais preciso. Também é necessário verificar energia, rede, conectividade entre filiais, Wi-Fi, aterramento, nobreak e contingência local. Sistemas capazes de operar temporariamente offline podem reduzir o impacto de uma queda de internet, desde que sincronizem os eventos após a normalização.
Matriz de permissões por perfil e horário
Crie uma matriz com usuário ou função, área autorizada, horário e validade da permissão. Um supervisor de estoque pode acessar docas e almoxarifado no horário comercial, enquanto uma equipe terceirizada recebe acesso limitado a dias, portas e períodos específicos.
A matriz deve ser aprovada pelos responsáveis de cada área e atualizada em mudanças de função, férias prolongadas, desligamentos ou contratos temporários. Inclua rotas de emergência no levantamento, pois portas de fuga precisam respeitar as normas de segurança predial e não podem ser configuradas apenas com foco em bloqueio.
Implantação total, gradual ou piloto
Escritórios pequenos, com poucas portas e usuários, podem adotar implantação total. Ambientes maiores geralmente se beneficiam de etapas por prédio, andar ou área de risco. Essa abordagem reduz a quantidade de variáveis tratadas ao mesmo tempo e facilita a correção de falhas.
Um piloto em duas portas permite testar credenciais, integrações, regras de horário e experiência dos usuários antes da expansão. Estabeleça um critério mensurável de sucesso, como 98% de liberações sem intervenção manual durante sete dias de operação assistida.
Indicadores definidos antes da compra
Defina indicadores antes de contratar, pois eles orientam a configuração e o aceite do projeto. Exemplos úteis incluem disponibilidade do sistema, prazo para desativar acessos de desligados, número de credenciais emitidas, tentativas negadas e quantidade de liberações manuais.
Os indicadores devem ter fonte de dados, responsável pela análise e periodicidade de revisão. Sem essa estrutura, a empresa pode concluir que a instalação foi bem-sucedida apenas porque os equipamentos foram colocados nas portas, sem confirmar se o processo ficou mais seguro e eficiente.
5. Integre controle de acesso, ponto eletrônico e gestão de ponto
A integração entre controle de acesso, ponto eletrônico e gestão de ponto pode reduzir cadastros duplicados e acelerar rotinas administrativas. Ela deve atender a uma necessidade operacional clara, e não ser implantada apenas porque duas plataformas possuem conectores ou APIs disponíveis.
Em muitas empresas, o mesmo cadastro de colaborador alimenta diretórios corporativos, credenciais físicas e sistemas de ponto. O principal ganho está na centralização: uma admissão aprovada pode criar o usuário nas plataformas necessárias, enquanto um desligamento pode acionar o bloqueio das permissões de forma controlada e auditável.
Quando a integração faz sentido
A integração é indicada quando RH e segurança gastam tempo cadastrando a mesma pessoa em várias bases, especialmente em empresas com admissões frequentes, turnos, múltiplas unidades ou alto volume de prestadores. O objetivo deve ser reduzir erros de digitação, atrasos e trabalho repetitivo.
Comece por fluxos de menor risco, como criação e inativação de usuários. Antes de automatizar regras sensíveis, valide CPF, matrícula ou ID corporativo, campos obrigatórios, tratamento de registros duplicados e responsáveis por corrigir erros de sincronização.
Como evitar confusão entre entrada e jornada
Chegar ao estacionamento ou passar pela portaria não significa necessariamente iniciar a jornada. Da mesma forma, sair do prédio pode não representar o encerramento do trabalho, especialmente em modelos híbridos, equipes externas ou operações com áreas compartilhadas.
Comunique essa distinção a gestores e colaboradores. Relatórios de acesso podem ser evidência complementar em uma apuração, mas não devem substituir o processo formal de registro de horas adotado pela empresa. Cada plataforma precisa preservar suas próprias regras, validações e responsabilidades.
Revisão de acessos elevados a cada 90 dias
Permissões para sala de servidores, financeiro, estoque de alto valor e laboratórios exigem governança reforçada. Uma prática útil é revisar acessos elevados a cada 90 dias, com participação do gestor direto, RH e administrador do sistema.
Os registros devem indicar data, responsável e regra alterada. Automatize somente fluxos que possam ser auditados de ponta a ponta. Quando houver exceções, como acesso temporário fora do horário padrão, mantenha aprovação documentada e prazo de expiração definido.
6. LGPD, biometria e legislação trabalhista
Projetos de controle de acesso envolvem segurança, privacidade e relações de trabalho. Logs de circulação podem revelar horários, hábitos e vínculos com locais específicos, exigindo regras claras para coleta, consulta, armazenamento e descarte dessas informações.
Dados biométricos são classificados como dados pessoais sensíveis pela LGPD. O uso de biometria ou reconhecimento facial demanda finalidade definida, controles de segurança, acesso administrativo restrito e avaliação de alternativas menos invasivas. A adoção de uma tecnologia não elimina a obrigação de demonstrar necessidade e proporcionalidade.
Finalidade e uso de dados na gestão de ponto
Dados coletados para segurança não devem ser reutilizados para finalidades diferentes sem análise de compatibilidade. Caso relatórios de acesso sejam consultados em processos de controle de ponto, a finalidade, os responsáveis e os limites de utilização precisam estar documentados.
Em caso de dúvida, envolva o jurídico trabalhista e o encarregado pelo tratamento de dados pessoais antes de alterar regras de jornada, retenção ou acesso a relatórios. A documentação preventiva reduz interpretações inconsistentes e facilita a prestação de contas.
Critérios para escolher biometria ou credenciais alternativas
Biometria pode reduzir o empréstimo de cartões, mas não é automaticamente a melhor opção para todos os ambientes. Cartão com PIN, QR Code temporário e credencial móvel podem atender áreas de menor risco com menor exposição de dados sensíveis.
Ao optar por biometria, limite o acesso administrativo aos cadastros, use autenticação forte para operadores, mantenha trilhas de auditoria e avalie a segurança oferecida pelo fornecedor. A decisão deve considerar risco, fluxo, acessibilidade e alternativas disponíveis para casos de falha de leitura.
Política de retenção e avaliação de fornecedores
Defina por quanto tempo os logs serão mantidos, quem poderá consultá-los e como será feito o descarte seguro. Acumular dados indefinidamente sem justificativa operacional aumenta riscos e dificulta a gestão. A política deve estar alinhada à finalidade e às necessidades de segurança da empresa.
Na contratação, verifique SLA de suporte, backups, atualizações de segurança, disponibilidade de APIs, documentação e controles de perfil. O menor preço inicial não deve ser o único critério, pois um fornecedor sem suporte confiável pode elevar consideravelmente o custo operacional ao longo do contrato.
7. Como reduzir riscos na migração do sistema
A migração é a fase mais sensível porque envolve dados, usuários e regras que já estão em operação. Um plano de contingência evita que uma falha pontual paralise entradas ou exponha áreas críticas. A preparação deve começar antes da instalação física dos novos equipamentos.
Antes da virada, faça cópia dos cadastros atuais e elimine duplicidades, credenciais antigas e permissões de pessoas desligadas. Migrar uma base sem higienização apenas transfere problemas para a nova plataforma e dificulta a validação dos resultados.
Plano de contingência para indisponibilidade
Defina quem toma decisões durante uma falha, quais portas podem operar manualmente e como registrar eventos fora do sistema. Chaves de emergência controladas, listas autorizadas e reforço temporário de portaria são alternativas possíveis, desde que sejam aplicadas com responsabilidade e rastreabilidade.
Simule uma perda de rede de 30 minutos antes do lançamento. Valide se as áreas essenciais permanecem acessíveis de forma segura e como os registros manuais serão reconciliados após o retorno. O plano deve ser conhecido pelas equipes que estarão presentes na operação.
Validação da base com amostra de 10% dos usuários
Faça uma amostra de validação com pelo menos 10% dos usuários antes de liberar toda a base. Compare nome, matrícula, perfil, área autorizada, horário e comportamento da credencial. Inclua colaboradores de diferentes áreas, turnos e tipos de contrato na amostra.
Credenciais temporárias precisam ter data de expiração definida. Esse controle reduz o risco de acessos permanecerem ativos por erro de cadastro. Quando a amostra apontar falhas recorrentes, interrompa a expansão até identificar a causa e corrigir a configuração.
Operação assistida nos primeiros dois dias
Nos primeiros dois dias, mantenha uma pessoa de apoio próxima às entradas principais. Essa presença acelera a solução de dúvidas e ajuda a registrar falhas que exigem ajustes de configuração, como horários incorretos, permissões ausentes ou problemas de leitura.
Use e-mail, mural, intranet ou aplicativo corporativo para reforçar instruções sobre data, nova credencial, canal de suporte e procedimento em caso de bloqueio. Visitantes, colaboradores e terceirizados devem receber orientações adequadas ao seu tipo de acesso.
8. Treinamento, indicadores e melhoria contínua
A instalação não encerra o projeto. O resultado depende da capacidade de administrar permissões, interpretar alertas e corrigir desvios com rapidez. Sem treinamento e rotina de acompanhamento, até um sistema tecnicamente robusto pode voltar a depender de liberações manuais e controles paralelos.
Treine administradores, portaria, recepção, gestores de área e usuários finais em níveis diferentes. Um operador precisa saber cadastrar uma credencial e gerar relatórios; um gestor deve entender como aprovar, revogar e revisar acessos sem ultrapassar suas responsabilidades.
Treinamento da equipe administradora
Administradores devem dominar perfis, relatórios, regras de horário, bloqueios e rotinas de backup. Mantenha pelo menos dois responsáveis treinados para evitar dependência de uma única pessoa, especialmente durante férias, afastamentos ou mudanças de função.
Grave uma sessão prática e mantenha o material acessível para o onboarding de novos operadores. Defina níveis de permissão para que usuários comuns não alterem configurações críticas sem aprovação. O treinamento deve incluir também a resposta a incidentes e a execução do plano de contingência.
Revisões em 30, 60 e 90 dias
Faça reuniões de revisão após 30, 60 e 90 dias de operação. Avalie percentual de acessos negados, tempo de atendimento de chamados, credenciais extraviadas, incidentes e ocorrências de liberação manual. Compare os resultados com os indicadores definidos antes da implantação.
Esse ciclo permite corrigir regras que não funcionaram na prática e ajustar fluxos de visitantes, integrações ou processos de gestão de ponto quando necessário. A melhoria contínua transforma o sistema em um recurso de gestão, não apenas em um equipamento instalado na porta.
Cinco indicadores para acompanhar mensalmente
Uma rotina mensal pode acompanhar cinco indicadores simples: disponibilidade do sistema, número de acessos negados, prazo de bloqueio após desligamento, quantidade de credenciais temporárias vencidas e total de liberações manuais. Esses dados ajudam a encontrar riscos antes que se tornem incidentes.
Não analise indicadores isoladamente. Um aumento de acessos negados pode indicar tentativa indevida, mas também uma regra de horário mal configurada. A interpretação deve considerar área, turno, mudança recente de processo e relatos da equipe responsável pela operação.
9. FAQ: 5 decisões práticas sobre implantação
As dúvidas a seguir ajudam a transformar a decisão de implantação em critérios operacionais. Antes de definir prazo ou investimento, considere risco, fluxo de pessoas, infraestrutura, capacidade de suporte e necessidade de integração com sistemas já utilizados pela empresa.
Mesmo uma empresa pequena pode começar por uma porta crítica, como estoque, almoxarifado ou sala de servidores. O escopo deve ser proporcional ao risco, e uma visita técnica continua sendo indispensável para estimar equipamentos, obras, cronograma e procedimentos de contingência.
Qual é o melhor período para instalar?
Escolha o período de menor fluxo e menor criticidade operacional. Analise quatro semanas de dados de entrada e saída e evite inventários, campanhas, eventos, auditorias e fechamento de folha. A melhor data é aquela que permite testar equipamentos e corrigir falhas sem pressionar a operação.
Em atividades contínuas, priorize uma implantação por etapas, com rotas alternativas e plano de contingência para cada área crítica. A decisão deve ser validada por operações, segurança, TI, RH e responsáveis pelas áreas afetadas.
É possível implantar sem interromper a operação?
Sim. A estratégia mais segura é dividir a implantação por portas, áreas ou turnos. O fornecedor deve testar cada ponto antes de liberar usuários e manter operação assistida nos primeiros dias. Isso reduz o impacto caso uma configuração exija correção.
Para locais críticos, defina responsáveis, meios alternativos de entrada e registro manual de eventos durante eventuais falhas. A continuidade depende de planejamento prévio, comunicação clara e disponibilidade de pessoas treinadas para agir rapidamente.
O sistema substitui o ponto eletrônico?
Não automaticamente. Um sistema de acesso gerencia circulação e permissões físicas, enquanto o ponto eletrônico registra jornada e apoia a gestão de ponto. Embora possam compartilhar cadastros e dados complementares, as finalidades dos sistemas permanecem diferentes.
Uma passagem física não deve ser considerada jornada sem regras internas, processo formal e respeito à legislação trabalhista. A empresa deve definir claramente quais registros são oficiais para apuração de horas e como eventuais divergências serão tratadas.
Quanto tempo leva para implementar um novo sistema?
O prazo depende do número de portas, usuários, integrações, obras e método de identificação. Um escritório pequeno pode concluir uma instalação simples em poucos dias, enquanto projetos com múltiplas unidades, biometria, catracas e integração com ERP podem levar semanas.
A vistoria técnica é essencial para estimar o cronograma com realismo. Além da instalação física, reserve tempo para higienização de cadastros, testes, treinamento, operação assistida e correções identificadas após a liberação inicial.
Quais áreas devem ter prioridade na implantação?
Priorize áreas com maior risco patrimonial, operacional ou de dados, como estoque, almoxarifado, sala de servidores, financeiro, laboratórios, docas e arquivos confidenciais. A priorização deve considerar o impacto de um acesso indevido e a frequência de circulação.
Um piloto em duas portas críticas pode validar regras, tecnologia e experiência dos usuários antes de expandir o projeto. Dessa forma, a empresa investe de modo gradual, aprende com a operação real e reduz riscos na implementação em larga escala.
O momento de implantar ou modernizar o controle de acesso não depende somente de uma data conveniente. A decisão deve considerar o risco atual, o crescimento do fluxo de pessoas, a maturidade da infraestrutura e a capacidade de realizar testes sem comprometer a operação.
Falhas recorrentes, credenciais sem rastreabilidade, permissões desatualizadas e dificuldade para gerar relatórios são sinais claros de que o projeto merece prioridade. Mapear áreas críticas, validar rede e energia, higienizar cadastros e testar contingências reduz surpresas durante a migração.
Se houver integração com ponto eletrônico, controle de ponto ou gestão de ponto, mantenha as finalidades de cada plataforma bem definidas. A empresa deve respeitar a legislação trabalhista, a LGPD e os cuidados adicionais exigidos por dados biométricos.
Um diagnóstico técnico com fornecedor especializado ajuda a definir escopo, cronograma, projeto-piloto e indicadores de sucesso. Com planejamento, treinamento e revisão contínua, a organização ganha mais segurança, rastreabilidade e continuidade operacional para acompanhar o crescimento do negócio.
Perguntas Frequentes
Qual é o melhor período para instalar um sistema de controle de acesso?
O melhor período é aquele com menor fluxo de pessoas e menor impacto operacional. Evite inventários, campanhas comerciais, eventos, auditorias, fechamento de folha e trocas críticas de turno. Analise entradas e saídas por pelo menos quatro semanas para identificar uma janela que permita testes e contingência.
É possível implantar controle de acesso sem interromper a operação?
Sim. A implantação por fases reduz riscos: comece por portas ou áreas menos críticas, teste leitores e credenciais antes da liberação e mantenha rotas alternativas. Nos primeiros dias, conte com apoio de portaria e procedimentos manuais para contingência.
Controle de acesso pode substituir o ponto eletrônico?
Não de forma automática. O controle de acesso gerencia permissões e circulação física, enquanto o ponto eletrônico registra a jornada. As plataformas podem integrar cadastros e gerar informações complementares, mas uma passagem por catraca não deve ser tratada como jornada sem regras e validação adequadas.
Quanto tempo leva para implementar um novo sistema?
O prazo depende do número de portas, usuários, integrações, obras e método de identificação. Um escritório pequeno pode concluir uma instalação simples em poucos dias, enquanto projetos com múltiplas unidades, biometria, catracas e ERP podem levar semanas. A vistoria técnica é essencial para estimar o cronograma.
Quais áreas devem ter prioridade na implantação?
Priorize áreas com maior risco patrimonial, operacional ou de dados, como estoque, almoxarifado, sala de servidores, financeiro, laboratórios, docas e arquivos confidenciais. Um piloto em duas portas críticas pode validar regras e tecnologia antes de expandir o projeto.
Artigos Relacionados
Existem regulamentações locais específicas para o uso de controle de acesso em Porto Alegre?
Quais são as melhores práticas para implementar um sistema de controle de acesso?
Quais são os principais eventos ou feiras sobre tecnologia de controle de acesso em Porto Alegre?
Gostou do conteúdo?
Entre em contato conosco e descubra como podemos ajudar sua empresa.