
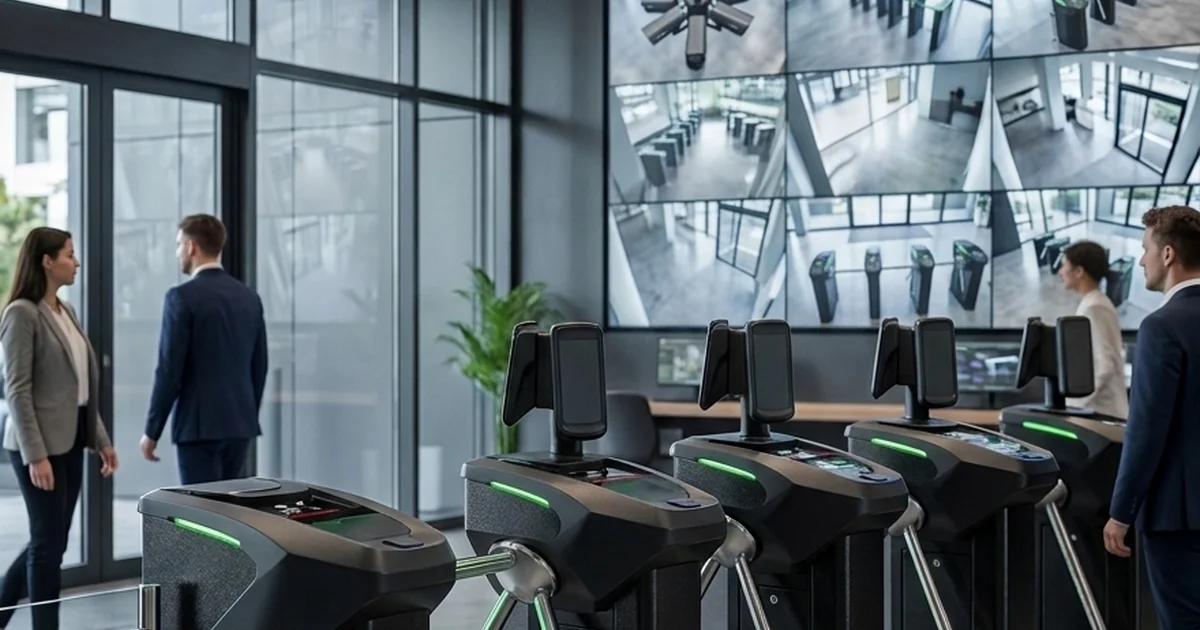
Integrar catracas ao CFTV, aos sistemas de RH e a recursos de inteligência artificial transforma eventos isolados em uma operação de segurança mais rastreável e coordenada. Em vez de procurar informações em planilhas, imagens gravadas, cadastros de colaboradores e controles de visitantes separados, a equipe passa a consultar um histórico contextualizado de entradas, saídas, bloqueios e autorizações.
Essa estratégia é relevante para escritórios, indústrias, hospitais, instituições de ensino, condomínios corporativos, centros logísticos e qualquer organização com alto fluxo de pessoas ou áreas restritas. Quando bem planejada, a integração reduz atividades manuais, acelera investigações e ajuda a evitar que credenciais permaneçam ativas após mudanças de função, afastamentos ou desligamentos.
Neste guia, você entenderá como avaliar a infraestrutura disponível, definir regras de acesso, conectar catracas ao CFTV e ao RH, usar IA com supervisão humana e estruturar controles compatíveis com a Lei Geral de Proteção de Dados Pessoais (LGPD).
Por que integrar catracas, CFTV e IA em uma plataforma?
Quando catracas, câmeras e cadastros operam em plataformas diferentes, a investigação de um evento simples pode consumir tempo excessivo. A equipe precisa localizar o registro de acesso, confirmar a identidade associada à credencial, procurar imagens no horário correspondente e verificar se havia autorização para a passagem. Uma plataforma integrada reduz essas etapas e melhora a capacidade de resposta.
Em uma tentativa de acesso negada às 22h15, por exemplo, o operador pode consultar no mesmo ambiente o terminal utilizado, a regra que bloqueou a entrada, o perfil da pessoa e as imagens da câmera vinculada. Esse contexto facilita a distinção entre um erro de cadastro, uma tentativa indevida ou uma falha técnica.
A centralização também favorece auditorias, especialmente em empresas com filiais, áreas críticas e diferentes responsáveis pela segurança. Para gerar resultados consistentes, porém, regras, perfis de acesso, procedimentos de contingência e responsáveis pela operação precisam estar documentados.
Riscos de manter sistemas isolados
Em uma portaria com 500 acessos diários, consultar logs, vídeos e cadastros manualmente pode atrasar a resposta a ocorrências. Sistemas isolados também aumentam o risco de informações divergentes: o RH registra um desligamento, mas a credencial continua ativa no controle de acesso; a segurança identifica uma ocorrência, mas não encontra rapidamente a imagem relacionada.
Esse cenário dificulta auditorias e amplia a dependência de pessoas que conhecem processos informais. A integração cria uma fonte operacional mais confiável, desde que os dados sejam revisados, sincronizados e protegidos por permissões adequadas.
Decisões mais rápidas com eventos correlacionados
Eventos correlacionados ajudam a equipe a priorizar situações que realmente exigem atenção. Filtros por usuário, data, terminal, porta, câmera e tipo de ocorrência diminuem o tempo gasto em buscas. Indicadores como três tentativas negadas em cinco minutos, uma porta aberta por mais de 60 segundos ou um acesso fora da escala podem gerar alertas relevantes.
O objetivo não é criar notificações para todos os eventos, mas definir critérios claros de risco. Dessa forma, a central de segurança evita fadiga operacional e direciona a análise humana para ocorrências com maior impacto potencial.
Escalabilidade em filiais e áreas críticas
Uma empresa com duas filiais pode padronizar horários, grupos e regras de acesso em um único painel, sem perder as particularidades de cada unidade. Já uma indústria pode criar níveis de permissão diferentes para produção, estoque, laboratório, docas e áreas administrativas, mantendo trilhas de auditoria centralizadas.
Para escalar com segurança, cada unidade deve usar nomenclaturas consistentes e ter responsáveis definidos para aprovar permissões. A expansão deve ocorrer após a validação do piloto, evitando replicar cadastros duplicados, configurações inadequadas ou falhas de rede para todo o parque instalado.
O que avaliar antes de conectar o sistema de acesso
Antes de iniciar qualquer integração, faça um inventário técnico completo. Liste modelos de catracas, controladoras, leitores, câmeras IP, NVRs, servidores, switches, nobreaks, softwares e versões de firmware. Também identifique quais equipamentos possuem APIs, SDKs, protocolos documentados ou conectores homologados, pois a compatibilidade não deve ser presumida.
Além da tecnologia, mapeie o fluxo de pessoas e as áreas mais sensíveis. Uma recepção com grande movimento pela manhã tem necessidades diferentes de uma sala de servidores, uma doca de carga ou um laboratório. A solução escolhida deve equilibrar velocidade de passagem, controle, privacidade, custo de manutenção e continuidade operacional.
Um projeto-piloto de 30 dias em uma entrada principal permite identificar cadastros duplicados, regras de horário inconsistentes, pontos cegos de CFTV e instabilidades de comunicação. Somente após registrar e corrigir esses achados é recomendável expandir a integração.
Mapeie entradas, fluxo e criticidade
Classifique cada ponto de acesso conforme risco, volume de circulação e impacto de uma falha. Portaria, CPD, estoque, laboratório, arquivo físico e doca podem exigir políticas diferentes. Uma entrada com pico entre 7h30 e 8h30, por exemplo, pode precisar de duas catracas ou de uma credencial de leitura mais rápida para evitar filas.
Também considere rotas de emergência, acessibilidade e circulação de prestadores. O mapeamento deve indicar quais pessoas podem entrar, em qual área, em quais dias e horários, além dos procedimentos aplicáveis a visitantes e entregadores.
Valide rede, energia e armazenamento
Controle de acesso e CFTV dependem de infraestrutura confiável. Verifique cabeamento, capacidade dos switches, segmentação por VLAN, cobertura de rede, autonomia de nobreaks e proteção contra quedas de energia. O armazenamento também deve ser dimensionado de acordo com resolução, retenção, quantidade de câmeras e modelo de gravação contínua ou por evento.
Uma câmera de 4 MP gravando continuamente demanda recursos diferentes de uma câmera acionada apenas em eventos de acesso. Testes de carga e monitoramento de disponibilidade ajudam a evitar que a integração funcione bem apenas em condições ideais.
Defina perfis seguindo o menor privilégio
O princípio do menor privilégio determina que cada pessoa receba somente o acesso necessário para desempenhar sua atividade. Crie grupos como colaborador, gestor, visitante, prestador e fornecedor, associados a áreas, dias e faixas de horário. Um prestador liberado das 8h às 17h não deve acessar o prédio no domingo sem autorização específica.
Evite permissões genéricas e credenciais compartilhadas. Aprovações excepcionais devem ter prazo definido, responsável identificado e registro de auditoria. Esse cuidado reduz a exposição de áreas críticas e facilita a revisão periódica dos acessos concedidos.
Como integrar catracas ao controle de acesso inteligente
Para integrar catracas com eficiência, escolha equipamentos e softwares compatíveis com o volume de circulação, as regras de segurança e as credenciais necessárias. Cada passagem deve gerar, no mínimo, data, hora, terminal, identificador da credencial, regra aplicada e resultado do evento. Esses registros são a base para auditoria e investigação.
Catracas e bloqueios podem trabalhar com cartões de proximidade, QR Codes, credenciais mobile, biometria por impressão digital e reconhecimento facial. A escolha precisa considerar risco, custo, experiência do usuário, velocidade de leitura, acessibilidade e exigências de proteção de dados. Não existe uma tecnologia ideal para todos os ambientes.
Em áreas de alta criticidade, a autenticação de dois fatores pode combinar cartão e biometria. Para visitantes, QR Codes temporários costumam simplificar a recepção, desde que tenham validade, local de uso e regras de expiração corretamente configurados.
Credenciais para colaboradores e visitantes
Cartões de proximidade oferecem leitura rápida e são comuns em ambientes corporativos, mas podem ser perdidos, esquecidos ou emprestados. Credenciais mobile reduzem a necessidade de cartões físicos, enquanto QR Codes temporários são úteis para visitantes, eventos e prestadores com permanência limitada.
Todo tipo de credencial deve ter um ciclo de vida definido: emissão, ativação, alteração, suspensão, expiração e revogação. Para visitantes, configure data, horário e ponto de acesso específicos. Para colaboradores, vincule permissões ao cargo, à área e à necessidade operacional, não apenas ao vínculo empregatício.
Registros de entrada, saída e bloqueio
Registre acessos autorizados, negados, passagens forçadas, portas mantidas abertas e falhas de comunicação. Os eventos negados são particularmente úteis porque revelam erros de cadastro, credenciais vencidas, regras inadequadas ou tentativas de entrada sem permissão. Se 40% das negativas ocorrerem na mesma porta, existe um sinal claro para investigação.
Os relatórios devem permitir filtros por período, local, grupo e evento. Mantenha registros protegidos contra alteração indevida e restrinja a exportação de dados a pessoas autorizadas. Assim, os logs preservam valor operacional e probatório.
Contingência para falhas de conexão
Uma integração confiável precisa continuar operando em cenários de falha. Controladoras com regras locais podem manter autorizações essenciais durante uma indisponibilidade de internet ou de servidor. Defina antecipadamente quais portas devem permanecer bloqueadas, liberadas ou operadas manualmente em cada tipo de contingência.
Teste queda de energia, desconexão de rede, credencial vencida, indisponibilidade do software e atraso de sincronização. Documente os resultados, os responsáveis e os tempos de recuperação. Uma contingência não testada costuma falhar justamente quando a operação mais precisa dela.
Integração entre catracas e CFTV na prática
A integração com CFTV vincula eventos de acesso a imagens gravadas ou ao vivo. Quando uma credencial é negada às 18h42, por exemplo, o operador pode ser direcionado à câmera associada e visualizar os segundos anteriores e posteriores à tentativa. Isso reduz a busca manual em múltiplas telas e melhora a contextualização do evento.
Para que logs e imagens coincidam, catracas, NVRs, servidores e estações de trabalho devem usar uma referência de horário comum, como NTP. Diferenças de poucos minutos podem comprometer uma investigação, especialmente em locais com fluxo intenso ou múltiplos terminais próximos.
O recurso ajuda a verificar situações como carona, passagem forçada, uso indevido de credencial, portas deixadas abertas e acesso fora de horário. Ainda assim, os vídeos precisam ser analisados por profissionais treinados, com procedimentos para preservar evidências e respeitar regras de privacidade.
Associe terminais às câmeras corretas
Cada terminal deve estar relacionado às câmeras que melhor registram a passagem. Em uma doca, pode ser necessário usar uma câmera frontal para identificar a pessoa e outra de visão ampla para mostrar o contexto da movimentação. A configuração deve prever marcadores para acesso negado, porta forçada e porta aberta por mais de 60 segundos.
Documente as associações entre catracas, portas, câmeras e áreas. Quando uma câmera for reposicionada ou substituída, atualize imediatamente a configuração. Esse cuidado evita que uma investigação seja direcionada para imagens incorretas ou sem utilidade.
Monitore acessos fora da rotina
Um acesso à sala de servidores às 3h pode justificar um alerta para a central, mas esse mesmo horário pode ser normal para uma equipe de manutenção autorizada. Por isso, alertas devem considerar escala, calendário, perfil de acesso e atividades previamente aprovadas. Regras rígidas sem contexto elevam falsos positivos.
Crie um fluxo para registrar exceções, como plantões, inventários e serviços técnicos. A central deve saber quem valida cada situação e em quanto tempo. O objetivo é responder a eventos relevantes sem sobrecarregar os operadores com notificações repetitivas.
Teste o posicionamento das câmeras
A imagem precisa mostrar elementos úteis para a finalidade de segurança: rosto, credencial quando aplicável e contexto de passagem. Teste contraluz, reflexos, iluminação noturna, pontos cegos, entrada de sol e circulação simultânea de pessoas. Entradas com vidro ou iluminação externa intensa merecem atenção especial.
Faça testes em horários de pico e de baixa circulação. Registre ajustes de ângulo, foco, iluminação e retenção de imagens. Uma instalação bem posicionada gera evidências mais claras, reduz retrabalho e diminui a necessidade de recorrer a câmeras distantes para entender um evento.
IA e segurança no ambiente corporativo
A inteligência artificial pode ajudar a priorizar eventos relevantes ao analisar padrões em vídeo e logs de acesso. Seu papel mais útil é apoiar a equipe, destacando situações que merecem verificação, e não substituir a validação humana. Regras objetivas e métricas de qualidade são indispensáveis para evitar decisões automatizadas sem contexto.
Um exemplo prático é alertar quando ocorrerem três tentativas negadas em cinco minutos na mesma catraca, quando uma pessoa permanecer em área restrita após o fim da jornada ou quando houver aglomeração em uma rota não planejada. Cada regra deve estar associada a uma finalidade operacional legítima e a um procedimento de resposta.
Antes de usar IA em escala, avalie reflexos, variações de iluminação, uniformes semelhantes, máscaras, alto fluxo e particularidades do local. Esses fatores podem reduzir a precisão, aumentar falsos positivos e gerar alertas que não contribuem para a segurança.
Eventos fora do padrão
A IA pode destacar aglomeração, permanência excessiva, circulação em zonas restritas e trajetórias incomuns previamente configuradas. Contudo, o que é anormal em um escritório pode ser esperado em uma operação logística. Uma doca movimentada às 6h pode fazer parte da rotina, enquanto o mesmo cenário em outra área pode exigir análise.
Defina padrões usando dados do próprio ambiente e revise-os após mudanças de turno, layout ou operação. A equipe deve poder registrar falsos alertas e ajustar regras. Sem esse processo de melhoria contínua, o sistema perde credibilidade entre os operadores.
Alertas com níveis de severidade
Estruture alertas em níveis como informativo, atenção, alto risco e crítico. Cada nível deve ter responsável, canal de notificação, prazo de resposta e procedimento de escalonamento. Por exemplo, um alerta crítico pode exigir análise em até 15 minutos e acionamento do gestor de segurança se houver confirmação.
Não use a mesma urgência para todos os eventos. A classificação deve considerar área, horário, perfil de acesso, reincidência e evidências disponíveis. Registre o desfecho de cada ocorrência para acompanhar taxa de confirmação, tempo médio de resposta e efetividade das regras.
Reconhecimento facial e LGPD
Dados biométricos são dados pessoais sensíveis nos termos da LGPD e exigem controles reforçados. Antes de utilizar reconhecimento facial, documente finalidade, necessidade, proporcionalidade, base legal aplicável, retenção, medidas de segurança e pessoas com acesso aos dados. Avalie alternativas menos invasivas quando elas atenderem ao objetivo.
Também é necessário testar a precisão da solução nas condições reais de iluminação e fluxo. Falhas de identificação podem gerar constrangimento, bloqueios indevidos e riscos operacionais. A decisão final sobre uma ocorrência não deve depender exclusivamente de uma classificação automatizada.
Integração de catracas com RH e gestão de pessoas
A integração entre controle de acesso e RH reduz cadastros duplicados e torna mais ágeis os processos de admissão, transferência, afastamento e desligamento. O RH pode atuar como fonte confiável de dados cadastrais, enquanto a segurança define e revisa as permissões de circulação conforme função, unidade, turno e área de atuação.
Um desligamento deve acionar bloqueio imediato em todos os terminais e filiais, com confirmação registrada. Da mesma forma, uma mudança de setor não deve manter automaticamente permissões da área anterior. Integrações por API podem aumentar a consistência desses fluxos quando há validação, monitoramento de erros e responsáveis definidos.
Controle de acesso e ponto eletrônico têm finalidades diferentes. No Brasil, os processos relacionados ao registro de jornada devem observar a Portaria MTE nº 671 e demais requisitos aplicáveis. Uma entrada no prédio não deve ser tratada automaticamente como marcação de ponto.
Sincronização de permissões por API
Use um identificador único, como matrícula corporativa, para reduzir registros duplicados entre RH, controle de acesso e outros sistemas. A integração deve definir quais dados são enviados, em qual frequência, quem corrige exceções e como os erros são comunicados. Registros sem vínculo ou duplicados precisam de tratamento antes da expansão.
Durante o piloto, teste o bloqueio de uma credencial em todas as unidades, a atualização de uma transferência e a suspensão de acesso durante afastamentos. Guarde evidências dos testes e acompanhe os retornos da API para evitar a falsa impressão de que uma atualização foi concluída.
Automação de entrada e saída de visitantes
Um fluxo de visitantes pode começar com um convite aprovado pelo anfitrião, gerar um QR Code temporário e enviar uma notificação no momento da chegada. Ao final da reunião, a credencial deve expirar conforme as regras definidas. Isso diminui trabalho manual na recepção e melhora a rastreabilidade de permanência.
Prestadores recorrentes exigem regras específicas, como documentação válida, treinamento de segurança e autorização para determinadas áreas. Não conceda acesso permanente por conveniência. As permissões devem ser revisadas de acordo com contrato, atividade, local e prazo de execução do serviço.
Auditoria sem confundir acesso com jornada
Registros de acesso indicam circulação física em determinada área, enquanto o ponto eletrônico tem regras próprias para documentar jornada. Embora os sistemas possam compartilhar dados em processos específicos, eles não devem ser tratados como equivalentes. Essa separação reduz erros trabalhistas e preserva a finalidade de cada base de dados.
Defina quais áreas podem consultar relatórios, por quanto tempo os dados serão mantidos e em quais situações haverá exportação. RH, departamento pessoal, TI, segurança e privacidade devem ter responsabilidades claras, evitando acesso amplo e sem justificativa a informações de localização e rotina dos colaboradores.
Passo a passo para integrar catracas com segurança
Um projeto seguro começa com objetivos mensuráveis. Exemplos incluem reduzir em 50% o tempo para localizar imagens associadas a acessos negados, diminuir cadastros duplicados ou encurtar o prazo de bloqueio após desligamentos. Metas claras ajudam a escolher fornecedores, configurar indicadores e avaliar se a integração gera valor operacional.
Monte uma equipe com segurança, RH, departamento pessoal, TI, facilities, privacidade e fornecedor. Cada área deve conhecer suas responsabilidades: quem aprova acessos, quem administra integrações, quem responde incidentes e quem revisa a conformidade com políticas internas e legislação aplicável.
Implemente primeiro um piloto controlado, corrija falhas e só depois avance para outras entradas ou filiais. A integração entre sistemas diferentes depende de dados confiáveis, nomenclaturas padronizadas e testes de exceção, não apenas da conexão técnica entre equipamentos.
Defina metas, indicadores e responsáveis
Acompanhe indicadores como tempo médio de investigação, percentual de acessos negados, prazo de bloqueio após desligamento, disponibilidade do sistema, taxa de alertas confirmados e tempo de resposta. Estabeleça uma linha de base antes da implantação para comparar resultados de forma objetiva.
Revise os números após 30, 60 e 90 dias. Cada indicador deve ter responsável e ação associada. Se o tempo de investigação não diminuir, por exemplo, verifique a associação entre câmeras e terminais, o treinamento dos operadores e a qualidade da sincronização de horários.
Padronize cadastros e nomenclaturas
Elimine duplicidades antes de migrar dados. Nomes como “Portaria 01”, “Recepção” e “Entrada principal” não devem identificar o mesmo local em plataformas diferentes. Padronize nomes de áreas, portas, câmeras, centros de custo, grupos de permissão e tipos de evento para garantir relatórios coerentes.
Crie uma regra de governança para novos cadastros e mudanças. Sem padronização, a plataforma centralizada apenas reúne dados confusos. A qualidade cadastral é tão importante quanto a compatibilidade técnica para que a automação funcione com segurança e rastreabilidade.
Teste cenários reais antes de expandir
Valide acessos autorizados e negados, visitantes vencidos, perda de rede, queda de energia, falhas de câmera, sincronização NTP e bloqueios disparados pelo RH. Inclua situações de exceção, como acesso de emergência, manutenção fora do horário e substituição de equipamento. Os testes devem reproduzir a rotina, não apenas cenários ideais.
Documente o aceite técnico, os resultados, as pendências e os responsáveis por cada correção. Essa documentação servirá para auditorias, suporte e futuras expansões. Somente depois de comprovar estabilidade, disponibilidade e aderência aos processos é indicado replicar a solução em outras áreas.
LGPD e proteção de dados no controle de acesso
Dados de acesso, imagens, documentos de visitantes, fotos e biometria exigem governança consistente. A LGPD estabelece princípios como finalidade, adequação, necessidade, segurança, transparência e prevenção. Portanto, a organização deve coletar somente o necessário para controlar acessos e cumprir objetivos operacionais legítimos.
Ao conectar catracas a plataformas de RH e CFTV, defina quem pode visualizar imagens, exportar vídeos, alterar permissões ou consultar relatórios. Perfis administrativos precisam ser individuais, protegidos por autenticação multifator e revisados periodicamente. Contas genéricas dificultam a responsabilização e ampliam riscos.
Mantenha trilhas de auditoria para criação de usuários, bloqueios, mudanças de horários, alterações de regras e exportações. Políticas de retenção devem estabelecer prazos compatíveis com a finalidade do tratamento, além de prever descarte seguro ou anonimização quando os dados não forem mais necessários.
Dados pessoais tratados no sistema
Um sistema de acesso pode tratar nome, matrícula, foto, departamento, horários, imagens, registros de entrada e saída, documentos de visitantes e dados biométricos. A lista de informações varia conforme a solução adotada, mas todo campo cadastral deve ter justificativa prática. Coletar dados “por precaução” aumenta riscos e custos de governança.
Faça um inventário dos dados, sistemas envolvidos, fornecedores, responsáveis e fluxos de compartilhamento. Esse mapeamento ajuda a identificar dados excessivos, integrações sem necessidade e pontos em que medidas de segurança ou transparência precisam ser reforçadas.
Transparência com colaboradores e visitantes
Colaboradores, visitantes e prestadores devem receber informações claras sobre as finalidades do controle de acesso e do monitoramento por CFTV, conforme aplicável. A comunicação deve explicar quais dados são tratados, como podem ser solicitados direitos e quais canais estão disponíveis para dúvidas sobre privacidade.
Projetos que envolvem biometria, reconhecimento facial ou análises automatizadas demandam avaliação ainda mais cuidadosa. Inclua o encarregado de dados ou a área de privacidade desde o planejamento, e não apenas depois da instalação. Transparência não elimina a necessidade de controles técnicos e de limitação de acesso.
Controles técnicos essenciais
Use criptografia em trânsito, atualização regular de firmware, senhas fortes, autenticação multifator, segmentação de rede e cópias de segurança protegidas. CFTV e controle de acesso não devem compartilhar livremente a mesma rede de dispositivos corporativos sem segmentação e monitoramento adequados.
Revise permissões administrativas em intervalos definidos e remova acessos de contas inativas. Mantenha um processo para correção de vulnerabilidades, resposta a incidentes e comunicação com fornecedores. Segurança de dados exige manutenção contínua; a configuração inicial não garante proteção permanente.
FAQ: dúvidas sobre custos, biometria e compatibilidade
Projetos de integração costumam gerar dúvidas sobre equipamentos existentes, custos, ponto eletrônico, biometria e responsabilidades legais. Antes de contratar, solicite uma demonstração baseada em cenários reais da sua operação, como bloqueio de credencial, criação de visitante, consulta de vídeo e registro de uma exceção de acesso.
Peça também documentação sobre APIs, licenças, limites de usuários, atualização de firmware, retenção de imagens, suporte, garantia e responsabilidades de proteção de dados. Avaliar somente o preço da catraca pode ocultar custos importantes de instalação, rede, armazenamento, integração, treinamento e manutenção.
As respostas abaixo ajudam a orientar a análise inicial. A decisão final deve considerar o ambiente, o fluxo de pessoas, o nível de risco, as regras internas e a validação técnica dos equipamentos e softwares escolhidos.
Compatibilidade entre catracas antigas e CFTV moderno
Catracas antigas funcionam com CFTV moderno? Podem funcionar quando a catraca ou controladora oferece API, SDK, protocolo, middleware ou conector compatível. Faça um inventário de modelo, firmware e eventos disponíveis antes da contratação. Em alguns casos, a troca do equipamento pode ser mais econômica e segura do que desenvolver uma integração personalizada.
Como confirmar a compatibilidade? Exija testes de acesso liberado, negado, evento de porta aberta e vinculação do log ao vídeo. Valide também a sincronização de horário, a estabilidade da rede e a documentação técnica disponibilizada pelo fornecedor.
Diferenças entre acesso, ponto e integração com RH
Qual é a diferença entre acesso e ponto eletrônico? O controle de acesso autoriza ou bloqueia a circulação em áreas físicas. O ponto eletrônico registra jornada conforme regras trabalhistas. Eles podem trocar informações em fluxos definidos, mas uma entrada no prédio não deve ser automaticamente considerada marcação de ponto.
A integração com RH é obrigatória? Não em todos os casos. Porém, ela pode reduzir retrabalho e permissões desatualizadas, pois admissões, transferências, afastamentos e desligamentos passam a acionar atualizações de credenciais com mais rapidez e rastreabilidade.
Biometria, custos e medição de resultados
O reconhecimento facial pode ser usado? Pode, desde que a empresa avalie finalidade, necessidade, segurança, precisão e conformidade com a LGPD. Dados biométricos são sensíveis e demandam transparência, acesso restrito, retenção adequada e alternativas menos invasivas quando forem suficientes.
Quais custos e resultados devem ser avaliados? Considere equipamentos, instalação, rede, licenças, armazenamento, integração, treinamento e suporte. Meça tempo de investigação, prazo de bloqueio, acessos negados confirmados, alertas revisados e disponibilidade do sistema em períodos de 30, 60 e 90 dias.
Integrar catracas ao CFTV, ao RH e à inteligência artificial não significa apenas conectar equipamentos. O objetivo é construir um sistema de gestão de acesso com regras claras, evidências confiáveis, responsabilidades definidas e processos auditáveis. Quando os dados são organizados, a empresa responde melhor a incidentes e reduz tarefas manuais que geram erros.
O projeto deve começar com um diagnóstico de áreas críticas, infraestrutura, credenciais, cadastros e necessidades de cada operação. Depois, é essencial validar a compatibilidade entre hardware, software, APIs, CFTV e requisitos da LGPD em um piloto controlado. Testes de rede, energia, sincronização de horário e bloqueios automáticos são parte indispensável dessa etapa.
Com indicadores mensuráveis, como prazo de bloqueio, disponibilidade, tempo de investigação e taxa de alertas confirmados, a organização consegue ajustar regras com base em dados. Assim, reforça a segurança corporativa sem comprometer a experiência de colaboradores, visitantes e equipes responsáveis pela operação.
Perguntas Frequentes
É possível integrar catracas antigas a um sistema de CFTV moderno?
Sim, desde que a catraca ou controladora ofereça API, SDK, protocolo, middleware ou conector compatível. Faça testes de acesso liberado, negado e vinculação ao vídeo antes da contratação.
Qual é a diferença entre controle de acesso e ponto eletrônico?
O controle de acesso autoriza ou bloqueia circulação em áreas físicas. O ponto eletrônico registra jornada conforme regras trabalhistas. Uma entrada no prédio não deve ser automaticamente considerada marcação de ponto.
A integração de catracas com RH é obrigatória?
Não é obrigatória em todos os casos, mas reduz retrabalho e risco de permissões desatualizadas. Admissões, transferências, afastamentos e desligamentos podem atualizar credenciais com maior velocidade e rastreabilidade.
O reconhecimento facial pode ser usado no controle de acesso?
Pode, desde que a empresa avalie finalidade, necessidade, precisão, segurança e conformidade com a LGPD. Dados biométricos são sensíveis e exigem controles reforçados.
Quais custos devem ser considerados no projeto?
Considere catracas, leitores, câmeras, controladoras, instalação, rede, nobreaks, licenças, armazenamento, integração por API, treinamento, manutenção e suporte.
Como medir se a integração melhorou a segurança?
Acompanhe tempo médio de investigação, prazo de bloqueio após desligamento, acessos negados confirmados, alertas revisados e disponibilidade do sistema em períodos de 30, 60 e 90 dias.
Artigos Relacionados

Quais os Riscos de ter um Software de Ponto Desatualizado?

Tecnologia e Gestão de RH: conheça ferramentas para inovar

Segurança em estacionamentos: reconhecimento facial para controle de acesso de veículos
Gostou do conteúdo?
Entre em contato conosco e descubra como podemos ajudar sua empresa.