
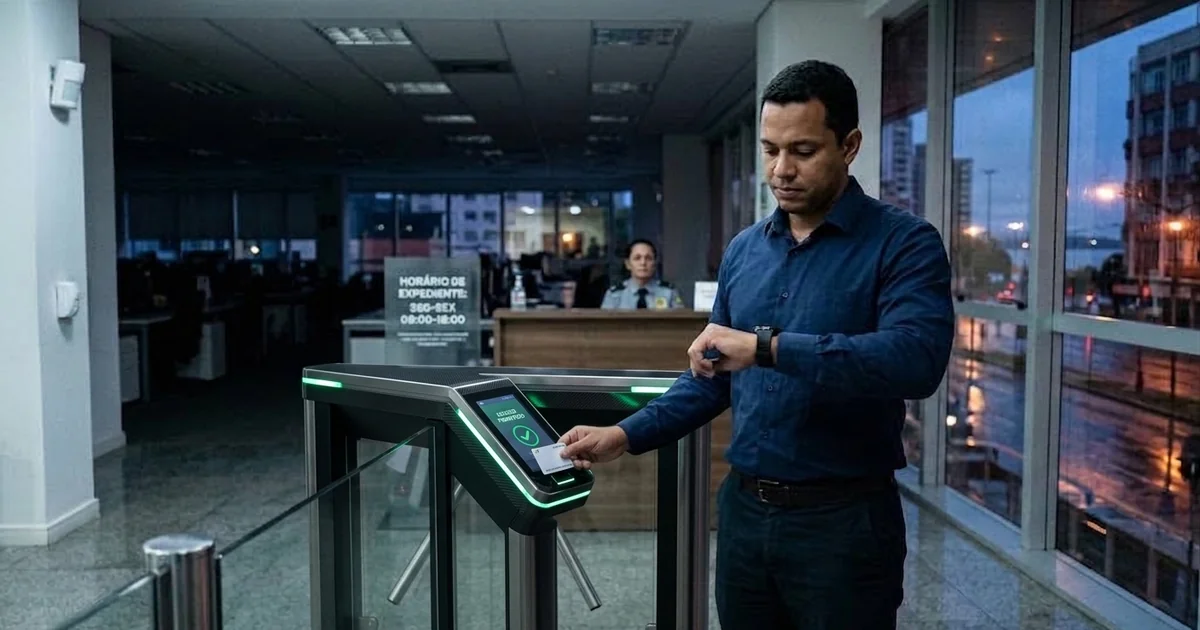
Portas liberadas fora do expediente, crachás ativos após desligamentos e áreas técnicas acessíveis sem necessidade aumentam a exposição operacional. Para restringir o acesso de funcionários com eficiência, a empresa precisa alinhar segurança, RH, facilities, gestores e tecnologia em uma política única, compreensível e auditável.
A medida vai além de bloquear uma catraca. Ela define quem pode entrar em cada ambiente, em quais dias, horários e condições excepcionais. Uma equipe de logística pode precisar acessar o depósito às 6h, enquanto o administrativo opera apenas em horário comercial. Sem essa diferenciação, a organização mantém áreas abertas sem benefício real para a operação.
Quando as regras são bem configuradas, o controle de acesso reduz liberações manuais, registra eventos verificáveis e apoia investigações de incidentes. O resultado é mais proteção para pessoas, dados e ativos, sem criar burocracia desnecessária para quem precisa exercer suas atividades. Este guia mostra como estruturar permissões por função, área, turno e calendário de forma proporcional aos riscos do negócio.
Por que restringir o acesso de funcionários por horário?
Decidir restringir o acesso por horário impede que áreas críticas permaneçam disponíveis quando não há atividade autorizada. Em uma operação administrativa das 8h às 18h, por exemplo, liberar portas durante toda a madrugada amplia o risco sem oferecer ganho operacional. A regra deve considerar a rotina real de cada equipe, incluindo turnos, trocas de uniforme, limpeza, manutenção e plantões.
O acesso físico também influencia a segurança de informações, equipamentos e documentos. Um crachá liberado para uma sala de servidores, arquivo financeiro ou estoque pode permitir contato indevido com ativos sensíveis, mesmo quando a pessoa não tem má intenção. Por isso, o controle não deve ser baseado apenas na confiança individual, mas em critérios operacionais claros.
Ao limitar acessos por função, local, data e horário, a empresa reduz a dependência de vigilância manual e mantém histórico de tentativas autorizadas ou negadas. Esses registros facilitam auditorias, ajudam a identificar falhas de cadastro e dão mais previsibilidade à gestão de segurança.
Menos exposição: áreas sensíveis fechadas fora da operação prevista.
Rastreabilidade: eventos registrados por usuário, data, horário e terminal.
Governança: regras padronizadas entre equipes, turnos e unidades.
Proteção de áreas e períodos sensíveis
CPDs, salas de servidores, laboratórios, depósitos e estoques de alto valor exigem regras específicas. Uma indústria pode liberar a doca somente para o turno escalado; uma tentativa de entrada às 2h, sem programação, deve gerar um registro e um alerta para o responsável. A mesma lógica vale para salas de RH, arquivos financeiros e locais que armazenam documentos confidenciais.
Também é importante avaliar os períodos de menor circulação. Madrugadas, fins de semana, feriados e recessos costumam exigir controles mais restritivos. Portas, sistemas e redes devem seguir níveis de permissão compatíveis com o risco, evitando que uma credencial comum permita acesso a ambientes críticos fora do contexto de trabalho.
Controle de turnos, escalas e jornadas
Em escalas 6x1, plantões ou turnos alternados, uma regra única para todos gera acessos indevidos ou bloqueios que prejudicam a operação. Uma janela de 30 minutos antes e 30 minutos depois do turno pode atender à troca de uniforme e à passagem de serviço sem manter a área aberta por horas. A margem deve ser definida conforme a atividade, e não arbitrariamente.
O registro de entrada não substitui o controle de ponto, mas pode apoiar RH e gestores na identificação de inconsistências que merecem análise. Questões de jornada, banco de horas e medidas disciplinares devem continuar seguindo os processos formais da empresa e a legislação aplicável.
Rastreabilidade de tentativas autorizadas e negadas
Todo evento de acesso deve gerar informações úteis: pessoa identificada, credencial utilizada, porta ou catraca, data, horário e resultado da tentativa. Uma negativa isolada pode indicar esquecimento de crachá, erro de cadastro ou mudança recente de escala. Já diversas negativas em uma área crítica merecem verificação mais rápida pela segurança e pelo gestor responsável.
Os relatórios ajudam a distinguir falhas operacionais de comportamentos fora da rotina. Quando existe integração com CFTV, o evento pode ser correlacionado à imagem disponível, respeitando regras internas de privacidade e acesso aos registros. O objetivo é investigar fatos com evidências, não monitorar pessoas de maneira excessiva.
Mapeie regras antes de restringir o acesso de funcionários
Antes de configurar catracas, fechaduras eletrônicas ou software, faça um mapa de portas, áreas, jornadas, unidades e responsáveis. Uma classificação em quatro níveis — público, operacional, restrito e crítico — facilita a criação de perfis e evita permissões individuais difíceis de auditar. O levantamento deve incluir acessos principais, entradas de serviço, portões, docas e ambientes internos.
Para restringir o acesso de funcionários de forma consistente, registre feriados locais, fins de semana, escalas especiais, trabalho remoto parcial e acessos temporários. Uma matriz que funciona de segunda a sexta pode ser inadequada para uma unidade logística que opera aos sábados ou para uma equipe de manutenção acionada em plantão.
O mapeamento também esclarece responsabilidades. Cada regra precisa ter um proprietário que valide sua necessidade, aprove exceções e participe das revisões periódicas. Dessa forma, a política deixa de depender de pedidos informais e passa a funcionar como um processo de governança.
Mapeie portas, catracas, portões e áreas internas.
Classifique a criticidade de cada ambiente.
Identifique equipes, terceiros, visitantes e jornadas.
Defina quem aprova, revisa e revoga cada tipo de acesso.
Crie perfis por função, unidade e necessidade
Em vez de configurar colaboradores individualmente, crie grupos como administrativo, logística, limpeza, TI, liderança, manutenção e visitantes. O perfil deve refletir a necessidade operacional, não somente o cargo descrito no organograma. Uma pessoa do administrativo pode precisar entrar na recepção e no escritório, mas não em um laboratório ou em uma sala técnica.
Dados de ERPs como TOTVS, SAP e Oracle podem apoiar a segmentação por departamento, centro de custo ou unidade, desde que a integração seja validada e tenha responsáveis definidos. Perfis padronizados reduzem erros, simplificam a auditoria e tornam mudanças de equipe mais rápidas.
Controle exceções com início e fim definidos
Uma autorização para trabalhar em um sábado específico não deve manter o colaborador liberado em todos os sábados seguintes. Toda exceção precisa ter justificativa, aprovador, data de início, data de expiração e, quando necessário, portas específicas. Esse cuidado evita que permissões permanentes sejam criadas por conveniência ou simplesmente esquecidas após a demanda terminar.
O mesmo vale para projetos temporários, inventários, obras e atividades extraordinárias. Ao encerrar o período, o sistema deve revogar a autorização automaticamente ou gerar uma tarefa para validação. Exceções sem prazo são um dos principais pontos de fragilidade em políticas de acesso.
Defina responsáveis pela aprovação e revisão
Uma boa matriz de acesso define quem solicita, quem aprova, quem executa e quem revisa cada permissão. O gestor conhece a necessidade da equipe; segurança e facilities avaliam o ambiente físico; RH informa vínculos e movimentações; TI apoia integrações e proteção dos sistemas. Separar essas responsabilidades reduz aprovações informais e conflitos de interesse.
Para áreas críticas, adote aprovação em duas etapas ou validação adicional da segurança. O processo deve ser simples o suficiente para não atrasar a operação, mas robusto para deixar evidências. Registre as decisões no sistema, e não apenas em e-mails ou mensagens dispersas.
Critérios para restringir o acesso de funcionários com equilíbrio
Para restringir o acesso de funcionários sem comprometer a produtividade, combine cinco critérios: pessoa, local, data, horário e finalidade. A regra deve responder claramente quem entra, onde entra, quando entra e por qual motivo. Se a empresa não consegue explicar a necessidade de um acesso, provavelmente a permissão deve ser revista.
O modelo de menor privilégio é uma referência prática: conceda somente a autorização indispensável para a execução da atividade. Em uma loja, por exemplo, operadores podem acessar a área de vendas, enquanto recebimento, estoque e sala de valores ficam limitados a encarregados e profissionais escalados.
O equilíbrio está em proteger ambientes sem transformar cada exceção em obstáculo. Para isso, perfis permanentes devem atender às rotinas previsíveis, enquanto situações incomuns recebem permissões temporárias, justificadas e com prazo. Essa abordagem melhora a experiência do usuário e reduz riscos acumulados.
Permissões por jornada e faixa de horário
Para um turno das 9h às 18h, o sistema pode liberar a entrada entre 8h30 e 18h30. A margem deve considerar troca de uniforme, deslocamento interno, passagem de turno e características da unidade. Ela não deve ser usada como punição automática por atrasos nem substituir processos definidos pelo RH para tratamento de jornada.
Em atividades com horários variáveis, crie perfis compatíveis com a escala. Evite liberar 24 horas por dia apenas para resolver uma dificuldade de configuração. Uma janela bem definida reduz acessos fora da rotina e gera alertas mais relevantes quando uma tentativa realmente foge do esperado.
Regras por calendário, feriado e plantão
Configure calendários separados para dias úteis, sábados, domingos, feriados municipais e recessos corporativos. Uma sede administrativa pode bloquear perfis comuns aos domingos, enquanto uma operação hospitalar, industrial ou logística mantém equipes de plantão ativas. O calendário deve ser revisado sempre que houver mudança no expediente ou em acordos de operação.
Para trabalho extraordinário, prefira um perfil temporário a alterar a regra padrão de todo o setor. Isso preserva a coerência da política e impede que uma necessidade pontual abra uma brecha contínua. A aprovação deve indicar o período, o local e o responsável pela solicitação.
Terceiros e visitantes com credenciais temporárias
Técnicos, entregadores e visitantes devem receber credenciais limitadas às áreas e aos horários necessários. Um prestador de ar-condicionado, por exemplo, não precisa acessar salas de RH, arquivos financeiros ou ambientes de TI. Sempre que possível, o visitante deve estar vinculado a um anfitrião interno responsável por acompanhar sua permanência.
Programe a expiração automática ao fim da visita ou do contrato e mantenha um processo para devolução ou bloqueio da credencial. Para fornecedores recorrentes, crie perfis específicos em vez de reutilizar crachás genéricos. Essa prática melhora a rastreabilidade e reduz o risco de compartilhamento indevido.
Como configurar regras de acesso por horário e dia
A configuração começa por uma base confiável de pessoas, matrículas e credenciais. Usuários duplicados, crachás compartilhados e contas inativas são falhas comuns que dificultam o controle de acesso. Antes de liberar qualquer perfil, valide os dados cadastrais, a unidade de trabalho, o departamento, o gestor responsável e a situação do vínculo.
Em seguida, crie grupos, associe-os às portas e catracas corretas e aplique as janelas de funcionamento. Um fluxo simples pode liberar o administrativo de segunda a sexta, das 7h30 às 19h, e a limpeza das 18h às 23h, mesmo que ambos utilizem a mesma entrada principal.
No controle digital, políticas do Windows, como GPO, ferramentas de gerenciamento de endpoints e filtragem são usadas para limitar acessos. No ambiente físico, a lógica é semelhante: regras centralizadas, permissões mínimas, validação de mudanças e registros de todas as alterações relevantes.
Cadastre e valide cada usuário
Registre nome, matrícula, unidade, departamento e gestor responsável. Antes de ativar uma credencial, confirme se o perfil atribuído corresponde à função atual do colaborador e aos ambientes necessários para sua rotina. A emissão de cartões ou credenciais móveis deve ocorrer em um processo controlado, com identificação do responsável pela entrega.
Mudanças de cargo, transferência de unidade, afastamento e retorno ao trabalho devem disparar revisão de acesso no mesmo fluxo organizacional. Também é recomendável identificar credenciais sem uso por longos períodos, pois elas podem indicar desligamentos não processados, cartões perdidos ou cadastros duplicados.
Teste quatro cenários críticos antes da implantação
Antes de colocar uma nova regra em produção, teste pelo menos quatro situações: entrada autorizada, entrada negada, acesso em feriado e uso de credencial bloqueada. Também vale simular troca de turno, perda de conexão com o servidor, falha de rede e operação em contingência. O objetivo é confirmar que a segurança não interromperá processos essenciais.
Inclua RH, TI, segurança, facilities e gestores operacionais na validação. Cada área identifica riscos diferentes no mesmo processo: RH avalia vínculos, TI verifica integrações, segurança observa vulnerabilidades físicas e operações confirma se os horários refletem a realidade do trabalho.
Implante por etapas e acompanhe os primeiros dias
Em ambientes com muitas pessoas ou portas, comece por uma unidade, área ou grupo de menor complexidade. A implantação gradual permite corrigir horários, perfis e cadastros antes de ampliar o alcance da política. Comunique os colaboradores previamente, explicando o motivo das mudanças, os horários aplicáveis e os canais para solicitar correções.
Nos primeiros dias, acompanhe acessos negados, chamados de suporte e liberações manuais. Um volume elevado de negativas pode revelar uma regra excessivamente restritiva ou uma falha de cadastro. Ajustes devem ser documentados, aprovados e testados para que a solução não perca consistência à medida que cresce.
Tecnologias para fortalecer o controle de acesso
A tecnologia deve acompanhar o porte, o risco e a maturidade da operação. Uma empresa com uma sede pode utilizar catracas e software em nuvem, enquanto uma organização com várias filiais tende a precisar de administração centralizada, sincronização entre unidades e mecanismos de contingência. A escolha não deve se basear somente no equipamento, mas nos processos que ele conseguirá suportar.
Crachás RFID, QR Codes, senhas, credenciais móveis, biometria e reconhecimento facial atendem a cenários distintos. Um sistema de gestão de acesso eficiente deve permitir bloquear uma credencial rapidamente, consultar eventos em tempo real, criar grupos, aplicar calendários e registrar mudanças de permissão.
Também é essencial avaliar suporte, disponibilidade, política de backup, integração com outros sistemas e capacidade de expansão. Uma solução limitada pode funcionar no início, mas criar retrabalho quando a empresa abre novas unidades, amplia turnos ou passa a exigir relatórios mais detalhados.
Catracas, portas controladas e CFTV
Catracas organizam fluxos de recepção, refeitório e produção; portas controladas são adequadas para depósitos, laboratórios e salas técnicas. A escolha depende do fluxo, da criticidade e das exigências de segurança do local. Barreiras físicas devem sempre respeitar rotas de fuga, normas de emergência e acessibilidade, sem impedir a evacuação em situações de risco.
Integrar CFTV ao evento de acesso pode apoiar a apuração de ocorrências, associando uma tentativa negada ao registro visual disponível. O acesso às imagens precisa ser restrito, registrado e justificado. Câmeras complementam o controle de acesso, mas não substituem a necessidade de regras, auditoria e gestão adequada de credenciais.
Biometria e reconhecimento facial com governança
Cartões podem ser perdidos ou emprestados. A biometria reduz esse risco, mas envolve dados pessoais sensíveis e exige controles reforçados. Reconhecimento facial pode agilizar locais de alto fluxo, desde que a empresa tenha finalidade legítima, transparência, proteção adequada da base e avaliação dos riscos envolvidos no tratamento desses dados.
Nem toda área precisa do método mais invasivo. Cartão, senha ou credencial móvel pode ser suficiente em ambientes de menor criticidade. Antes de adotar biometria, avalie alternativas, defina retenção, limite os acessos administrativos e estabeleça procedimentos para falhas de leitura, contestação e atendimento ao titular.
Sistemas em nuvem e operação em contingência
Soluções em nuvem facilitam a administração de diferentes unidades por um painel centralizado e podem acelerar atualizações de regras. Porém, a empresa deve verificar níveis de serviço, autenticação de administradores, registros de auditoria, proteção de dados e responsabilidades contratuais do fornecedor. A centralização só é vantajosa quando acompanhada de controles de segurança adequados.
Também planeje o que ocorrerá se a internet ou o servidor ficar indisponível. Controladoras locais, listas de autorização sincronizadas e procedimentos manuais autorizados podem manter acessos essenciais funcionando. A contingência deve ser testada periodicamente para evitar que uma falha técnica transforme a segurança em paralisação operacional.
Integração de catracas com RH, ERP e WMS
A integração de catracas com RH reduz a dependência de planilhas, e-mails e cadastros repetidos. Admissões, transferências, afastamentos e desligamentos podem alimentar fluxos para revisar perfis conforme a situação profissional. Essa automação é especialmente útil em empresas com alta rotatividade, turnos e múltiplas unidades.
Entretanto, integrar sistemas não significa liberar portas automaticamente para qualquer alteração cadastral. A empresa deve definir quais eventos geram criação, alteração, bloqueio ou aprovação adicional. Acessos críticos precisam manter trilhas de auditoria e validação, principalmente quando envolvem áreas com ativos valiosos, dados sensíveis ou risco operacional elevado.
O ganho principal é a consistência. Quando RH, ERP, WMS e controle de acesso usam informações compatíveis, diminui a chance de um colaborador permanecer com permissões de uma função anterior ou de um desligamento não ser refletido na credencial física.
Admissões, mudanças de função e desligamentos
Na admissão, o perfil pode ser criado após a confirmação da unidade, função, jornada e gestor. No desligamento, a credencial deve ser revogada no horário definido pelo processo de RH, com evidência do bloqueio. A regra precisa contemplar desligamentos imediatos, encerramento de contrato temporário e devolução de crachás.
Uma mudança de função não significa apenas adicionar permissões. Em muitos casos, é necessário remover acessos anteriores para preservar o princípio do menor privilégio. Transferências internas devem revisar portas, horários, grupos e sistemas associados, evitando que a pessoa mantenha autorização em ambientes que já não fazem parte de sua atividade.
WMS, ERP e operações logísticas
WMS significa Sistema de Gerenciamento de Armazém: é um software utilizado para gerenciar, automatizar e otimizar operações logísticas dentro de armazéns. Em centros de distribuição, dados do WMS podem indicar zonas de trabalho, turnos, docas e processos autorizados para equipes específicas.
Uma arquitetura integrada pode cruzar escala no ERP, zona operacional no WMS e regra da catraca para liberar somente a área necessária. O objetivo não é abrir portas para qualquer evento de sistema, mas manter perfis consistentes e auditáveis. Integrações devem ter validação de dados, monitoramento de falhas e responsáveis pelo tratamento de exceções.
Validação de dados e trilha de auditoria
Integrações dependem da qualidade dos dados de origem. Matrículas duplicadas, centros de custo incorretos ou status desatualizados podem criar permissões inadequadas. Estabeleça validações para campos essenciais, alertas para falhas de sincronização e rotinas de reconciliação entre os sistemas. Assim, a empresa identifica rapidamente quando uma alteração não chegou ao controle de acesso.
Registre a origem de cada mudança, o horário de processamento e o resultado da ação. Uma trilha de auditoria robusta permite comprovar se o bloqueio foi solicitado, recebido e aplicado. Ela também acelera a investigação de incidentes e ajuda as equipes a corrigirem problemas sem depender de suposições.
Privacidade e requisitos legais no controle de acesso
Registros de acesso revelam informações sobre presença, rotina e circulação de pessoas. Por isso, a empresa deve informar quais dados coleta, para qual finalidade, quem pode consultá-los e por quanto tempo serão mantidos. A transparência precisa estar presente em políticas internas, avisos de privacidade e procedimentos de atendimento aos titulares.
A LGPD não impede o controle de acesso, mas exige finalidade legítima, necessidade, segurança e transparência. Dados biométricos merecem atenção adicional por serem classificados como dados pessoais sensíveis. O uso da tecnologia deve ser proporcional ao risco: uma solução mais invasiva não é automaticamente a mais adequada para todos os ambientes.
Quando houver relação com ponto eletrônico, é necessário avaliar os requisitos aplicáveis da Portaria 671 do Ministério do Trabalho e Emprego. Evento de catraca e registro de jornada têm finalidades distintas e não devem ser tratados como equivalentes sem validação jurídica, trabalhista e operacional.
Transparência, retenção e auditoria
Políticas internas e avisos de privacidade devem explicar eventos registrados, como entrada, saída e tentativa negada. Limite relatórios a pessoas autorizadas, como segurança, RH e gestores responsáveis. O acesso administrativo ao sistema também precisa de controle, pois operadores podem visualizar dados de circulação e alterar permissões relevantes.
Defina prazos de retenção compatíveis com a finalidade e mantenha logs de quem alterou regras críticas. Guardar dados indefinidamente amplia riscos sem necessariamente gerar valor para a operação. A política de descarte deve contemplar cópias de segurança, arquivos exportados e relatórios que tenham sido compartilhados com áreas autorizadas.
Resposta a perda de crachá e incidentes
O plano de resposta deve prever pelo menos três situações: perda de credencial, suspeita de uso indevido e indisponibilidade do sistema. A equipe precisa saber quem acionar, como bloquear o acesso e como emitir uma nova credencial sem manter a anterior ativa. O procedimento deve ser acessível a todos os colaboradores e testado pela operação.
Em projetos biométricos ou de maior escala, envolver o encarregado de dados e o jurídico é recomendável. Se houver indício de incidente de segurança, preserve evidências, registre as ações tomadas e avalie a necessidade de medidas adicionais. A resposta rápida reduz exposição e reforça a confiança na política interna.
Separação entre acesso físico e controle de ponto
Embora uma catraca possa registrar a passagem de uma pessoa, esse evento não deve ser considerado automaticamente como marcação de jornada. O acesso pode ocorrer por motivos diversos, como retirada de objetos, reunião, treinamento ou circulação entre prédios. Sistemas de acesso e ponto eletrônico possuem objetivos, regras e requisitos próprios.
Se a empresa utilizar dados de acesso como informação complementar, deve comunicar essa finalidade e validar o procedimento com RH e jurídico. A separação correta reduz riscos trabalhistas, evita interpretações equivocadas sobre horas trabalhadas e mantém cada sistema configurado de acordo com sua finalidade específica.
Indicadores para avaliar o sistema de gestão de acesso
Após a implantação, acompanhe métricas para confirmar se a política funciona na prática. Uma empresa com 300 colaboradores, por exemplo, pode monitorar mensalmente perfis revisados, permissões temporárias expiradas e tempo de revogação após desligamentos. Indicadores devem gerar decisões, e não apenas relatórios extensos sem uso operacional.
Esses dados ajudam a identificar regras antigas, exceções sem prazo e falhas de integração entre RH, segurança, facilities e TI. O acompanhamento também revela se o sistema está criando barreiras desnecessárias: muitas negativas em uma porta ou horário podem sinalizar configuração incorreta, escala desatualizada ou necessidade legítima não atendida.
Defina responsáveis, periodicidade e metas realistas para cada indicador. Áreas críticas podem exigir análise semanal, enquanto ambientes de menor risco podem ser avaliados mensal ou trimestralmente. O importante é que os resultados alimentem revisões efetivas da política.
Analise negativas e acessos fora da rotina
Uma negativa isolada pode indicar erro de cadastro; tentativas repetidas em área crítica merecem investigação. Classifique os eventos por porta, horário, unidade e perfil para diferenciar comportamento suspeito de falha operacional. Considere também a escala prevista e a existência de chamados de manutenção ou atividades extraordinárias antes de concluir que houve irregularidade.
Relatórios semanais para áreas críticas e mensais para os demais ambientes oferecem um ponto de partida prático. A análise deve resultar em ações: corrigir cadastro, revisar uma janela de horário, orientar uma equipe ou investigar uma ocorrência. Sem esse ciclo, os registros acumulam dados sem melhorar a segurança.
Revise regras a cada trimestre
Regras de acesso mudam com novas filiais, alterações de layout, expansão de equipes e revisão de turnos. Reuniões trimestrais entre RH, facilities, segurança e TI permitem ajustar a política antes que exceções se acumulem. Áreas de maior risco ou com alta rotatividade podem exigir revisões em intervalos menores.
A revisão deve verificar perfis sem responsáveis, acessos temporários vencidos, portas recém-instaladas, grupos pouco utilizados e alterações organizacionais. O objetivo é manter proteção proporcional ao risco, sem criar bloqueios que atrasem a operação. Documente decisões e responsáveis para garantir continuidade quando houver troca de gestores ou fornecedores.
Use painéis com metas e responsáveis definidos
Painéis simples facilitam o acompanhamento por gestores e evitam que dados importantes fiquem restritos à equipe técnica. Mostre indicadores como percentual de perfis revisados, tempo médio de revogação, número de exceções vencidas e volume de negativas por área. Cada métrica deve ter uma interpretação clara e um responsável por agir quando houver desvio.
Evite metas que incentivem comportamentos inadequados, como reduzir negativas liberando portas sem critério. O melhor resultado é uma combinação de proteção, continuidade operacional e conformidade. Ao apresentar indicadores, contextualize mudanças de turno, expansão de unidades e incidentes que possam explicar variações temporárias nos números.
Perguntas frequentes sobre restrição de acesso
Empresas de todos os portes podem implementar regras de acesso proporcionais ao seu contexto. Soluções em nuvem permitem administrar unidades diferentes por um painel centralizado, enquanto políticas simples de horário já trazem ganhos relevantes para operações menores. O ponto essencial é manter perfis claros, responsáveis definidos e revisões periódicas.
Antes de adquirir uma tecnologia, a empresa deve entender quais áreas precisam de proteção, quais equipes trabalham em cada período e quais dados precisam ser registrados. A resposta adequada varia conforme o risco, o fluxo de pessoas, a estrutura física e a integração necessária com RH, ERP ou sistemas logísticos.
As perguntas a seguir esclarecem dúvidas recorrentes sobre horários, terceiros, biometria e integração. Em casos que envolvam legislação trabalhista, proteção de dados ou particularidades de convenções coletivas, é recomendável validar o processo com as áreas jurídica, de RH e de segurança.
É possível liberar acesso apenas no horário de trabalho?
Sim. O perfil pode ser associado a uma faixa como 30 minutos antes e depois do turno. A tolerância deve refletir a realidade operacional, incluindo troca de uniforme, passagem de serviço e deslocamento interno. Para equipes com escalas variáveis, o ideal é vincular a regra ao calendário ou criar perfis específicos para cada jornada.
A janela de acesso não deve substituir o controle de ponto nem ser usada como mecanismo disciplinar automático. Caso haja atraso, hora extra ou mudança de escala, o tratamento deve seguir os processos de RH. O controle de acesso protege áreas e registra eventos; a gestão de jornada possui finalidade própria.
Catracas bloqueiam fins de semana e feriados?
Sim. Catracas e portas controladas podem seguir calendários por dia da semana, feriado local, recesso e escala. Um perfil administrativo pode ser bloqueado aos domingos, enquanto manutenção, segurança ou plantão recebem autorização em horários específicos. É importante manter os calendários atualizados, principalmente em unidades localizadas em cidades diferentes.
Para trabalhos extraordinários, a melhor prática é criar uma autorização temporária com data de término e responsável definido. Alterar permanentemente a regra de um setor para atender a uma demanda pontual aumenta a chance de permissões indevidas. A expiração automática evita que liberações excepcionais continuem ativas por esquecimento.
Como controlar o acesso de terceiros?
Use credenciais temporárias, áreas autorizadas, prazo definido e anfitrião interno responsável. Ao fim da visita ou do contrato, a credencial deve expirar automaticamente ou ser recolhida e bloqueada. Terceiros devem receber somente o acesso necessário para a atividade contratada, sem utilizar crachás genéricos compartilhados entre diferentes pessoas.
Em atividades de manutenção, obras ou suporte técnico, registre empresa, documento de identificação, local de trabalho e período autorizado. Se houver necessidade de entrada recorrente, crie um perfil específico com revisão periódica. Esse controle facilita auditorias, reduz o risco de circulação indevida e torna a recepção mais organizada.
A empresa pode bloquear uma credencial após desligamento?
Sim. O processo de desligamento deve prever o bloqueio da credencial no horário definido pelo RH, especialmente em situações que exijam revogação imediata. A empresa precisa registrar a execução do bloqueio e, quando aplicável, recolher cartões, chaves, dispositivos móveis e outros meios utilizados para acesso físico ou digital.
Integrações com sistemas de RH podem reduzir atrasos, mas devem ser acompanhadas por validações e alertas de falha. Também é necessário revisar grupos especiais, acessos remotos e permissões atribuídas por projeto. O desligamento seguro depende de remover acessos antigos, não apenas de desativar o crachá principal.
Quais cuidados são necessários com biometria?
Dados biométricos são dados pessoais sensíveis e exigem proteção reforçada. A empresa deve informar a finalidade do tratamento, limitar o acesso à base, definir retenção, aplicar medidas de segurança e avaliar se métodos menos invasivos atendem parte dos ambientes. O uso deve ser proporcional ao risco e não apenas uma escolha de conveniência tecnológica.
Também é importante prever alternativas para falhas de leitura, mudanças físicas temporárias e situações de acessibilidade. A governança inclui contratos com fornecedores, controle de administradores, registros de acesso à base e procedimentos para incidentes. Projetos biométricos devem envolver segurança, jurídico, RH e o encarregado de dados.
Como a integração com RH mantém as permissões atualizadas?
A integração pode apoiar atualizações em admissões, transferências, mudanças de função, afastamentos e desligamentos. Quando os dados de vínculo e unidade são sincronizados corretamente, o sistema de acesso consegue acionar fluxos de criação, revisão ou revogação de perfis. Isso reduz a dependência de planilhas e pedidos manuais enviados por e-mail.
Permissões críticas, porém, devem continuar com aprovação e auditoria. A empresa precisa definir quais alterações são automáticas, quais exigem validação e como serão tratadas falhas de sincronização. Relatórios de divergência entre RH e controle de acesso ajudam a identificar rapidamente credenciais ativas, perfis incorretos ou alterações que não foram processadas.
Restringir o acesso de funcionários por horário, dia, área e função é uma medida concreta para equilibrar segurança, produtividade e governança. A empresa reduz a exposição de ambientes críticos, organiza a circulação e obtém registros úteis para auditorias, investigações e melhoria contínua dos processos.
Uma implementação consistente começa pelo mapeamento de portas, equipes, jornadas, exceções e responsáveis. Depois, essas informações se transformam em perfis, calendários, fluxos de aprovação e indicadores de revisão. O uso do menor privilégio ajuda a evitar permissões amplas, enquanto autorizações temporárias atendem demandas fora da rotina sem criar brechas permanentes.
Ao integrar controle de acesso, catracas, RH, ERP e WMS quando necessário, torna-se mais simples manter permissões alinhadas a admissões, mudanças de função e desligamentos. Avalie agora quais áreas permanecem abertas além do necessário, quais credenciais não têm prazo definido e quais regras precisam de revisão. Uma política clara, testada e acompanhada por métricas protege a operação sem dificultar o trabalho de quem realmente precisa acessar cada ambiente.
Perguntas Frequentes
É possível liberar acesso apenas no horário de trabalho?
Sim. O perfil pode ser associado a uma faixa de horário definida de acordo com o turno. A tolerância deve considerar troca de uniforme, passagem de serviço e deslocamento interno, sem substituir os processos de controle de ponto e gestão de jornada.
Catracas bloqueiam fins de semana e feriados?
Sim. Catracas e portas controladas podem seguir calendários para dias úteis, sábados, domingos, feriados locais e recessos. Para atividades extraordinárias, utilize uma autorização temporária com período, áreas permitidas e responsável definido.
Como controlar o acesso de terceiros?
Utilize credenciais temporárias vinculadas a áreas específicas, horário definido e anfitrião interno responsável. Ao fim da visita ou do contrato, a credencial deve expirar automaticamente ou ser recolhida e bloqueada.
A empresa pode bloquear uma credencial após desligamento?
Sim. O fluxo de desligamento deve prever a revogação da credencial no horário definido pelo RH, com registro da execução. Também é necessário revisar acessos físicos, digitais, remotos e permissões vinculadas a projetos ou grupos especiais.
Quais cuidados são necessários com biometria?
Dados biométricos são pessoais sensíveis. A empresa deve informar a finalidade, limitar o acesso à base, estabelecer retenção, adotar medidas de segurança e avaliar se alternativas menos invasivas atendem aos ambientes de menor risco.
Como a integração com RH mantém as permissões atualizadas?
A integração pode apoiar alterações em admissões, transferências, mudanças de função, afastamentos e desligamentos. Permissões críticas devem manter aprovação e auditoria, além de relatórios que identifiquem falhas de sincronização ou divergências cadastrais.
Gostou do conteúdo?
Entre em contato conosco e descubra como podemos ajudar sua empresa.