
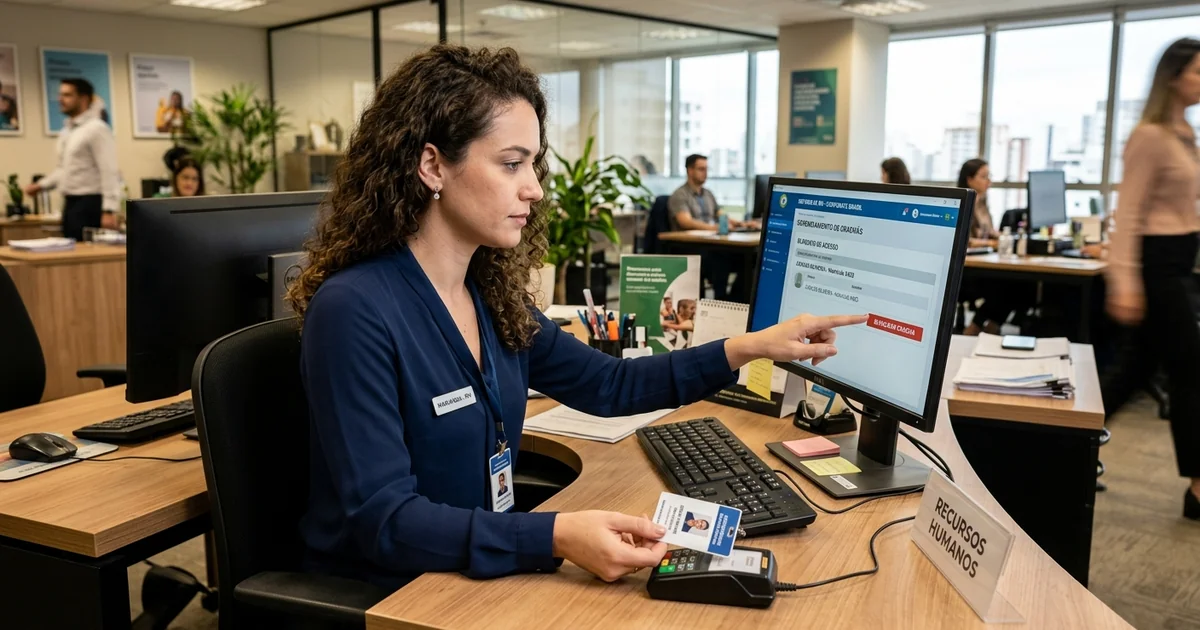
Um crachá perdido pode se transformar em uma brecha operacional em poucos minutos. Ao bloquear crachá assim que recebe a comunicação de extravio, furto ou desligamento, a empresa reduz o risco de entradas não autorizadas em catracas, portas, estacionamentos, elevadores e áreas restritas.
O procedimento seguro não deve depender de telefonemas, planilhas paralelas ou ajustes manuais em cada terminal. Para funcionar de forma consistente, ele exige um sistema de gestão de acesso centralizado, dispositivos monitorados, regras de sincronização e responsáveis autorizados a agir em qualquer horário. Também é importante registrar o motivo do bloqueio e manter evidências das tentativas de acesso posteriores.
Neste guia, você verá como bloquear uma credencial corretamente, confirmar que a alteração chegou aos equipamentos, integrar catracas ao RH e criar uma rotina auditável para perdas, furtos, transferências e desligamentos. O objetivo é transformar uma ação emergencial em um processo de segurança previsível, rápido e verificável.
Por que bloquear crachá imediatamente reduz riscos
Uma credencial ativa representa uma autorização física que pode circular fora do controle da empresa. O bloqueio deve ocorrer assim que a perda, o furto ou o desligamento for confirmado, sem aguardar o próximo expediente ou a disponibilidade de uma pessoa específica. Quanto menor for o intervalo entre o aviso e a revogação, menor será a janela de exposição.
O procedimento precisa alcançar todos os pontos vinculados à credencial: catracas de entrada, portas internas, cancelas de estacionamento, elevadores e leitores de áreas críticas. Se apenas um equipamento mantiver uma lista antiga de permissões, a proteção continuará incompleta. Por isso, velocidade e confirmação de sincronização são partes inseparáveis do bloqueio.
Riscos de uma credencial perdida permanecer ativa
Uma credencial ativa pode permitir o acesso a locais em que o titular não deveria mais circular. Em uma empresa com duas filiais, cinco catracas e sete portas controladas, por exemplo, a atualização precisa chegar aos 12 pontos de acesso. Bloquear somente a entrada principal não impede o uso do cartão em um estacionamento, uma porta lateral ou um elevador com leitor próprio.
Depois do bloqueio, consulte os eventos registrados no sistema. Uma tentativa negada posterior à ação pode indicar uso indevido, localização do cartão por terceiros ou tentativa de acesso por alguém que desconhecia a revogação. Esse dado ajuda a orientar a apuração com segurança patrimonial e imagens de CFTV.
Prioridade para áreas sensíveis
CPDs, estoques, laboratórios, salas financeiras, arquivos físicos e áreas de produção exigem atenção especial. Nesses ambientes, uma credencial extraviada pode causar prejuízos operacionais, exposição de informações ou acesso a equipamentos restritos. A empresa deve mapear quais permissões representam maior risco e definir medidas de contingência específicas para cada local.
Como referência operacional, estabeleça um SLA interno de até 15 minutos entre a comunicação da perda e o bloqueio registrado. O prazo deve ser compatível com a realidade de cada unidade e testado periodicamente. Em operações contínuas, mantenha uma escala de responsáveis para evitar que o bloqueio dependa exclusivamente do horário comercial.
Registros que comprovam a resposta da empresa
Uma resposta segura precisa deixar rastros verificáveis. O registro da ocorrência deve conter nome ou matrícula do titular, número da credencial, motivo do bloqueio, data, hora, responsável pela ação e situação da sincronização. Esses elementos reduzem ambiguidades e facilitam auditorias, investigações internas ou revisões de procedimentos.
Também é recomendável preservar os eventos imediatamente anteriores e posteriores ao bloqueio. Esse histórico ajuda a identificar em qual ponto a credencial foi utilizada pela última vez e se houve novas tentativas após a revogação. A rastreabilidade transforma um incidente isolado em uma oportunidade de corrigir falhas operacionais.
Quando o bloqueio não chega aos terminais
Salvar uma alteração no painel administrativo não garante, por si só, que todos os dispositivos já receberam a nova regra. Algumas catracas e controladoras trabalham com listas locais de permissões e dependem de conexão para receber atualizações. Por isso, o status do equipamento precisa ser monitorado em tempo real.
O resultado esperado é simples: uma credencial revogada deve ser recusada em qualquer ponto conectado, com data, hora, leitor e resultado da tentativa registrados. Quando esse padrão não é atendido, a empresa deve identificar rapidamente se a causa está na rede, na controladora, na configuração do dispositivo ou no processo de integração.
Falhas de sincronização entre catracas e portas
Uma catraca que sincronizou às 8h pode continuar operando com permissões antigas caso fique sem comunicação quando um bloqueio for realizado às 10h. A mesma situação pode ocorrer em portas controladas, cancelas e leitores instalados em filiais remotas. Sem visibilidade sobre os dispositivos offline, a equipe pode acreditar que a credencial foi revogada quando ainda existe uma brecha física.
O sistema deve indicar quais equipamentos estão online, pendentes ou indisponíveis. Para áreas críticas, estabeleça um plano de contingência que inclua vigilância local, restrição física temporária ou acompanhamento presencial até que a conectividade seja restabelecida e a regra seja confirmada no terminal afetado.
Como auditar entradas, saídas e recusas
Um sistema de controle de acesso deve registrar pelo menos cinco informações por evento: data, hora, identificação do leitor, número ou identificador da credencial e resultado da tentativa. Campos adicionais, como unidade, porta, direção de passagem e motivo da recusa, melhoram a capacidade de análise em operações maiores.
Os registros podem ser cruzados com imagens de CFTV, escalas de trabalho e dados de ponto eletrônico, respeitando a política de privacidade e os princípios aplicáveis da LGPD. O objetivo não é monitorar excessivamente as pessoas, mas obter evidências suficientes para investigar ocorrências e demonstrar que a empresa agiu de maneira proporcional.
Indicadores para acompanhar a disponibilidade
Monitore indicadores como quantidade de dispositivos offline, tempo médio de sincronização, número de bloqueios pendentes e percentual de leitores atualizados dentro do SLA. Esses dados mostram se o problema é pontual ou recorrente. Uma filial que apresenta atrasos frequentes pode demandar revisão de rede, troca de controladora ou ajuste da política de atualização.
Defina responsáveis para receber alertas e prazos claros para tratamento. Um aviso de equipamento offline sem dono tende a ser ignorado em meio às demandas diárias. Relatórios mensais permitem identificar padrões, priorizar investimentos e comprovar a evolução da confiabilidade do controle de acesso.
Como bloquear crachá em todos os pontos de acesso
Para executar o bloqueio corretamente, o processo deve começar no cadastro da pessoa ou da credencial, e não no equipamento físico. O operador localiza o registro, altera sua situação para bloqueado ou inativo, informa um motivo padronizado e acompanha a distribuição dessa atualização para os dispositivos associados.
Em plataformas que oferecem esse recurso, os nomes de menus podem variar, mas a lógica é semelhante: localizar a credencial, confirmar os dados, aplicar o status correto e validar o resultado em campo. O processo deve ser documentado para que segurança, recepção, facilities e RH atuem com o mesmo padrão.
Valide o cadastro antes de confirmar a ação
Evite bloquear uma credencial apenas pelo nome, principalmente em empresas com muitos colaboradores ou nomes semelhantes. Confirme pelo menos dois dados, como matrícula e número do cartão. Para visitantes e terceiros, valide também empresa de origem, anfitrião, período de validade ou documento registrado no cadastro.
Essa checagem reduz o risco de revogar o acesso de outra pessoa por engano, o que poderia interromper uma atividade essencial ou gerar atrasos na operação. Quando houver dúvida sobre a identificação, o procedimento deve prever escalonamento para um gestor ou responsável de segurança antes da confirmação definitiva.
Escolha entre status bloqueado e inativo
O status bloqueado costuma ser mais apropriado para situações temporárias, como extravio, suspeita de uso indevido ou afastamento de curta duração. Já o status inativo pode ser usado em cancelamentos definitivos, fim de contrato, descarte da credencial ou desligamento. A nomenclatura varia por sistema, mas a política interna deve definir claramente cada uso.
Evite reativar cartões encontrados sem revisão. Antes disso, confirme a identidade do titular, verifique o histórico de tentativas e avalie se houve perda de controle sobre a credencial. Em áreas sensíveis, pode ser mais seguro emitir uma segunda via com novo identificador e manter o cartão antigo permanentemente cancelado.
Teste a propagação após o bloqueio
Não encerre a ocorrência apenas porque o status foi alterado no painel. Em locais críticos, faça uma tentativa controlada em pelo menos dois dispositivos, como uma catraca de entrada e uma porta restrita. O resultado esperado é a recusa da passagem e o registro do evento no histórico da plataforma.
Se algum equipamento estiver offline, registre a pendência, aplique o plano de contingência e acompanhe a reconexão até que a regra seja aplicada. Essa etapa é indispensável porque o bloqueio administrativo só se torna efetivo quando todos os pontos relevantes deixam de aceitar a credencial.
Recursos essenciais para uma gestão de acesso confiável
Uma plataforma eficiente precisa administrar pessoas, credenciais, grupos de permissão, dispositivos e eventos em uma interface centralizada. Em empresas com várias unidades, esse modelo evita que cada filial mantenha regras isoladas, cadastros duplicados ou procedimentos diferentes para situações semelhantes.
Ao avaliar uma solução, considere a capacidade de operar remotamente, controlar perfis administrativos, registrar auditoria e integrar dados corporativos. Mais do que disponibilizar catracas e leitores, o sistema deve oferecer condições para que a equipe compreenda rapidamente o que ocorreu, quem realizou uma alteração e qual equipamento ainda exige atenção.
Painel centralizado e perfis de usuário
O painel deve permitir filtros por unidade, departamento, função, tipo de vínculo e situação da credencial. Esses recursos aceleram buscas e ajudam operadores a identificar a pessoa correta antes de realizar alterações. Em operações com centenas ou milhares de usuários, uma pesquisa bem estruturada reduz erros e melhora a produtividade da equipe.
Também é necessário limitar permissões administrativas por perfil. Nem todos os usuários devem criar grupos de acesso, alterar regras críticas ou reativar credenciais. O princípio do menor privilégio deve valer também para os administradores do sistema, com registros de cada mudança realizada.
Histórico de ações e trilha de auditoria
O histórico deve informar quem bloqueou ou reativou uma credencial, quando a ação foi realizada, qual foi o motivo e quais dispositivos receberam a atualização. Esses registros são relevantes em auditorias internas, investigações de incidentes e revisões de processos. Sem trilha de auditoria, a empresa depende de relatos e perde capacidade de comprovar suas decisões.
Peça uma demonstração prática ao fornecedor: solicite o bloqueio de uma credencial e acompanhe o registro da ação, a atualização de dois equipamentos e a exibição de uma tentativa negada. Esse teste mostra se os recursos prometidos funcionam na operação real.
Integrações com sistemas corporativos
Integrações com plataformas de RH, sistemas de ponto e ERPs reduzem a necessidade de lançamentos duplicados. Quando uma admissão, transferência ou desligamento é registrado na fonte correta, o sistema de acesso pode receber os dados necessários para criar, revisar ou remover permissões conforme regras aprovadas pela empresa.
Antes de contratar ou configurar uma integração, verifique quais campos são sincronizados, com que frequência isso ocorre e como erros são tratados. Uma integração sem monitoramento pode apenas transferir inconsistências de uma planilha para outro ambiente, sem resolver o problema de governança.
Integração entre catracas e RH para evitar acessos indevidos
A integração de catracas com RH reduz o intervalo entre uma mudança cadastral e a atualização das permissões físicas. Isso é especialmente importante em admissões, afastamentos, transferências, mudanças de função e desligamentos. Sem um fluxo definido, uma credencial pode continuar válida mesmo após o fim do vínculo com a empresa.
O RH deve ser a fonte principal de dados de vínculo, matrícula, centro de custo e situação do colaborador. A segurança física, por sua vez, deve manter responsabilidade pelas regras de acesso e pela validação de áreas sensíveis. Essa divisão de responsabilidades evita permissões excessivas e reduz conflitos entre sistemas.
Atualizações de vínculo, cargo e unidade
Uma transferência não deve se limitar à inclusão de novos acessos. O fluxo ideal executa duas ações: remove permissões associadas à área anterior e adiciona somente aquelas aprovadas para a nova função, unidade ou escala. Dessa forma, a empresa evita o acúmulo de privilégios ao longo da trajetória profissional do colaborador.
Defina quais eventos do RH exigem atualização automática e quais precisam de validação adicional. Mudanças simples podem ser processadas por regras predefinidas, enquanto funções que envolvem áreas financeiras, CPD, estoque de alto valor ou laboratórios devem exigir aprovação formal do gestor responsável.
Desligamentos com data e hora definidas
O desligamento é um dos eventos mais críticos para o controle de acesso. A revogação precisa considerar a data e o horário definidos pelo processo de RH, especialmente quando há turnos noturnos, trabalho em campo ou desligamentos realizados fora do expediente administrativo. A regra deve impedir tanto o acesso antecipadamente negado quanto a permanência indevida da credencial ativa.
Após a atualização, a equipe deve verificar se o cartão foi bloqueado em todos os leitores relevantes e se outras permissões vinculadas foram removidas. Isso pode incluir estacionamento, armários, acesso a sistemas de visitantes e credenciais temporárias entregues ao profissional.
Tratamento de falhas e exceções de integração
Nem toda atualização será concluída automaticamente. Erros de cadastro, indisponibilidade de serviços, campos obrigatórios ausentes ou alterações urgentes podem gerar pendências. Para esses casos, mantenha uma fila monitorada com responsável, prazo de tratamento e evidência da regularização. Uma exceção sem acompanhamento pode resultar em acesso indevido ou bloqueio injustificado.
Configure alertas para falhas de integração e realize conciliações periódicas entre a base de RH e as credenciais ativas. A comparação deve identificar desligados ainda ativos, terceiros com contratos vencidos, usuários sem matrícula válida e permissões que não correspondem à área ou à função atual.
Procedimento para perda, furto e segunda via
Um processo simples e divulgado reduz atrasos quando ocorre perda ou furto de uma credencial. Um fluxo de quatro etapas comunicação, validação, bloqueio e confirmação — costuma ser mais eficaz do que instruções longas e dispersas. Todos os envolvidos devem saber como registrar a ocorrência e quem pode agir em situações urgentes.
Recepção, segurança, facilities, RH e TI precisam conhecer seus papéis. Em operações de 24 horas, a empresa deve manter ao menos dois perfis autorizados ou um canal de escalonamento. A ausência de uma pessoa específica não pode impedir a revogação de uma credencial potencialmente comprometida.
Comunicação imediata pelo colaborador
Disponibilize pelo menos dois canais para informar a perda: telefone da recepção ou segurança e formulário, portal ou aplicativo corporativo. A solicitação deve registrar nome, matrícula, horário aproximado do extravio e último local conhecido de uso. Informações completas ajudam a equipe a agir sem precisar interromper o processo para buscar dados básicos.
Oriente os colaboradores a comunicar o ocorrido imediatamente, mesmo que acreditem que o crachá possa ser encontrado. Esperar até o próximo dia útil amplia o período em que a credencial pode ser utilizada. A comunicação rápida também permite preservar e analisar os eventos registrados antes do bloqueio.
Análise de furto ou suspeita de uso indevido
Quando houver suspeita de furto, além do bloqueio, consulte os últimos eventos associados à credencial e verifique se existem acessos fora do padrão. Tentativas em horários incomuns, em áreas não utilizadas pelo titular ou em locais distantes em sequência podem justificar uma apuração adicional com segurança patrimonial.
O objetivo não é assumir má-fé sem evidências, mas avaliar fatos de forma objetiva. Preserve logs, imagens relevantes e detalhes da ocorrência conforme as políticas internas. Se houver indícios de tentativa de acesso posterior ao bloqueio, registre a análise e envolva as áreas responsáveis pela investigação.
Emissão de segunda via com permissões revisadas
A emissão de uma nova credencial não deve copiar permissões de modo automático e sem conferência. Antes de liberar a segunda via, revise se os acessos do titular continuam necessários, confirme a situação do vínculo e desative definitivamente o identificador anterior. A nova credencial deve ser vinculada ao mesmo cadastro com rastreabilidade clara.
Para áreas restritas, solicite aprovação do gestor antes de conceder novamente a entrada. Esse cuidado é útil principalmente quando a perda ocorreu fora das dependências da empresa ou quando houve suspeita de uso indevido. A segunda via deve representar uma nova autorização validada, e não apenas a substituição física de um cartão.
Boas práticas e testes do controle de acesso
O controle de acesso deve ser revisado antes que ocorra um incidente. Uma rotina eficiente combina revisão de credenciais, monitoramento de alertas, testes de sincronização e auditorias. Como prática inicial, compare mensalmente as credenciais ativas com a base do RH, revise permissões trimestralmente e realize uma auditoria mais ampla ao menos uma vez por ano.
O princípio do menor privilégio deve orientar as liberações: cada pessoa acessa apenas os locais indispensáveis para executar sua atividade. Esse modelo limita impactos quando há perda de crachá, desligamentos ou falhas de processo. Também torna mais simples identificar grupos de acesso excessivos e corrigi-los antes que gerem riscos.
Revisão periódica de credenciais e permissões
Procure por colaboradores desligados, afastados, terceiros com contrato vencido, visitantes com validade expirada e cartões sem uso por longo período. Uma amostragem de 10% das credenciais ativas pode revelar grupos configurados de forma excessiva, acessos mantidos por conveniência ou falhas no fluxo entre RH e segurança.
Registre as aprovações dos gestores e as alterações realizadas. Além de facilitar auditorias futuras, essa prática cria responsabilidade sobre a manutenção de acessos. Quando uma permissão é revisada com frequência, fica mais fácil justificar sua necessidade ou removê-la sem causar impacto inesperado à operação.
Alertas para comportamentos e dispositivos suspeitos
Configure alertas para credenciais utilizadas fora do horário previsto, tentativas de acesso em áreas sensíveis, equipamentos offline e recusas repetidas. Como regra inicial, três tentativas negadas em cinco minutos podem justificar uma verificação da segurança. O parâmetro deve ser adaptado à realidade de cada empresa para evitar excesso de alertas irrelevantes.
Todo alerta precisa ter destinatário, prioridade e procedimento de resposta. Uma notificação sem responsável tende a se tornar apenas mais uma mensagem ignorada. A equipe deve saber quando investigar, quando acionar vigilância local e quando abrir chamado para TI ou fornecedor responsável pelo equipamento.
Testes documentados de sincronização remota
Teste o tempo real de atualização em horários e dispositivos diferentes. Uma alteração que é aplicada em cinco segundos pela manhã pode apresentar resultado distinto em momentos de maior uso da rede. Registre o horário da ação no painel, o momento da recusa no terminal, o equipamento utilizado e qualquer comportamento inesperado.
Inclua ao menos dois pontos físicos e uma filial remota, caso exista. Simule cenários de perda, desligamento e indisponibilidade de internet. O teste deve abranger registro da ocorrência, bloqueio, confirmação nos dispositivos e comunicação aos responsáveis. Os resultados ajudam a validar o SLA e corrigir pontos frágeis antes de um incidente real.
Perguntas frequentes sobre bloquear crachá
As respostas a seguir ajudam gestores, profissionais de RH, recepção e equipes de segurança a alinhar expectativas sobre velocidade de atualização, responsáveis e medidas de contingência. A arquitetura do sistema, a conectividade e o tipo de controlador influenciam o resultado, portanto as regras devem ser validadas por meio de testes periódicos.
Independentemente da tecnologia utilizada, o ponto central é manter um processo claro: comunicar o incidente, confirmar os dados da credencial, aplicar a revogação, verificar a sincronização e registrar a ocorrência. Essa sequência reduz improvisos e melhora a capacidade de resposta da empresa.
É possível bloquear uma credencial fora da empresa?
Sim. Em uma solução com administração remota, um operador autorizado pode alterar a situação da credencial pelo painel sem que o titular esteja no local. Essa possibilidade é importante para perdas ocorridas no trajeto, fora do horário comercial ou em unidades que não possuem uma equipe administrativa permanente.
Entretanto, a aplicação da mudança nos terminais depende da conectividade e da arquitetura dos dispositivos. Equipamentos offline ou controladoras que trabalham com listas locais podem exigir acompanhamento e contingência. Por isso, o sistema deve sinalizar claramente quais leitores receberam a atualização e quais ainda estão pendentes.
O bloqueio é imediato em todas as catracas?
Não necessariamente. Sistemas conectados podem atualizar em segundos, enquanto terminais com listas locais podem aguardar a próxima comunicação com o servidor. O tempo também pode variar conforme rede, modelo da controladora, quantidade de dispositivos e política de sincronização adotada pela empresa.
A única forma de conhecer o comportamento real é medir. Realize testes periódicos em diferentes equipamentos e horários, registre os resultados e compare-os com o SLA estabelecido. Se um leitor estiver fora do prazo esperado, investigue a conectividade e aplique medidas de contingência para evitar que uma credencial revogada continue válida.
Uma credencial encontrada pode ser reativada?
Sim, desde que a política interna permita e a empresa tenha certeza de que a credencial permaneceu sob controle. Antes de reativar, confirme a identidade do titular, verifique se houve tentativas de uso durante o período de bloqueio e registre usuário responsável, data, hora e justificativa da ação.
Quando o cartão foi perdido em local desconhecido ou há suspeita de cópia, uso indevido ou violação, a alternativa mais segura pode ser emitir uma nova credencial. Essa decisão reduz o risco de reativar um identificador que tenha sido fotografado, compartilhado ou associado a uma tentativa de acesso não autorizada.
Quem deve ter permissão para realizar o bloqueio?
A autorização pode ser atribuída a profissionais treinados de segurança, facilities, recepção e RH, conforme o processo interno. O mais importante é trabalhar com perfis de acesso definidos, restringir privilégios administrativos e manter uma lista atualizada de responsáveis por unidade, turno e tipo de ocorrência.
Em operações contínuas, mantenha pelo menos dois responsáveis capazes de agir fora do expediente. Também é recomendável separar a permissão de bloquear da permissão de criar regras globais ou reativar acessos sensíveis. Essa segmentação reduz riscos de erro, fraude ou alterações indevidas na configuração do sistema.
Como agir se o sistema estiver indisponível?
Ative o plano de contingência definido pela empresa. Ele pode incluir vigilância presencial, restrição física de áreas sensíveis, validação manual de entrada, retenção da credencial quando possível e acionamento imediato da TI ou do fornecedor. A medida deve ser proporcional ao risco de cada ambiente.
Após a recuperação do sistema, registre todas as ocorrências realizadas durante a indisponibilidade e confirme que os bloqueios pendentes foram sincronizados. Faça também uma revisão dos eventos para identificar se houve tentativas de acesso durante a falha. A contingência só termina quando a operação normal estiver comprovadamente restabelecida.
Uma credencial perdida não deve depender de telefonemas, planilhas ou ajustes manuais em cada catraca. A resposta segura começa com um sistema centralizado, dispositivos monitorados e um processo que defina responsáveis, prazo de atendimento, registros obrigatórios e medidas de contingência para equipamentos offline.
Ao bloquear uma credencial rapidamente, a empresa reduz oportunidades de acesso indevido, preserva a rastreabilidade dos eventos e protege áreas essenciais para a operação. A medida é ainda mais eficaz quando está integrada aos processos de RH, especialmente em transferências, afastamentos, vencimentos de contrato e desligamentos.
Revise o inventário de terminais, teste o tempo de sincronização em pelo menos dois dispositivos, compare periodicamente as credenciais ativas com a base de RH e mantenha logs de auditoria disponíveis. Esses controles transformam o bloqueio de uma reação isolada em uma prática consistente de segurança corporativa, capaz de reduzir riscos e apoiar decisões baseadas em evidências.
Perguntas Frequentes
É possível bloquear uma credencial quando o colaborador está fora da empresa?
Sim. Um sistema com administração remota permite alterar a situação da credencial sem que o titular esteja no local. A aplicação nos terminais depende da conectividade e deve ser confirmada no painel ou por teste controlado.
O bloqueio é aplicado imediatamente em todas as catracas?
Depende da conectividade, do modelo da controladora e da estratégia de sincronização. Alguns sistemas atualizam em segundos, enquanto terminais com listas locais podem levar mais tempo. Testes periódicos mostram o comportamento real de cada dispositivo.
Um crachá bloqueado pode ser reativado depois de encontrado?
Pode, se a política interna permitir. Antes da reativação, confirme a identidade do titular, verifique tentativas de uso durante o bloqueio e registre a justificativa, o responsável, a data e a hora no sistema.
Quem deve ter permissão para bloquear uma credencial?
A permissão pode ser atribuída a profissionais treinados de segurança, facilities, recepção e RH. O ideal é utilizar perfis de acesso, limitar privilégios administrativos e manter responsáveis substitutos para períodos fora do expediente.
Como agir se o sistema de controle de acesso estiver indisponível?
Ative o plano de contingência, que pode incluir vigilância presencial, restrição física de áreas sensíveis, validação manual e acionamento da TI ou do fornecedor. Após a recuperação, confirme que todos os bloqueios pendentes foram sincronizados.
Artigos Relacionados

5 benefícios do controlador de acesso para empresas

Controle de acesso para Empresas: Quais as vantagens?

Tecnologia e Gestão de RH: conheça ferramentas para inovar
Gostou do conteúdo?
Entre em contato conosco e descubra como podemos ajudar sua empresa.